WordPressプラグインの新たな脆弱性13件(WP Duplicateほか)とKUSANAGIの確認・対応方法
※当社で保守を担当しているWordPressサイトを確認したところ、今回の13件のプラグインを使っているサイトはありませんでした(2026年11月10日時点の確認)。ご安心ください。KUSANAGIはサーバー側の仕組みのため、ホームページの確認では分かりません。お使いのサーバーについてご不明な点があれば、お尋ねください。
2026年11月上旬に、WordPressのプラグインで脆弱性の公表・更新が相次ぎました。あわせて、WordPressを速く動かすためのサーバーの仕組み「KUSANAGI」でも、脆弱性が公表されています。
今回は、これらの14件(プラグイン13件とKUSANAGI)をまとめました。このうちWP Duplicateは、脆弱性の情報を集めるWPScanが「悪用されている」と表示しています。また、8件は11月10日時点で修正バージョンがなく、更新では直せません。14件は対応の仕方が違うため、4つに分けてご説明します。
結論
| 製品 | 危険度(CVSS) | 対象のバージョン | 更新先(または対応) | 攻撃の観測 |
|---|---|---|---|---|
| WP Duplicate | 10 | 1.1.11以下 | 修正バージョンなし(停止・削除) | WPScanが「悪用あり」と表示 |
| Confection | 10 | 0.4.0〜0.4.7 | 修正バージョンなし(停止・削除) | 記載なし |
| Userplace | 9.8 | 1.2.0以下 | 修正バージョンなし(停止・削除) | 記載なし |
| Grand Job | 9.8 | 1.2.1以下 | 修正バージョンなし(停止・削除) | 記載なし |
| EASY-JS-WPAPI Client HANDLE | 9.8 | 2.0以下 | 修正バージョンなし(停止・削除) | 記載なし |
| Ecommerce Affiliate | 8.1 | 1.0.0以下 | 修正バージョンなし(停止・削除) | 記載なし |
| Mail Debug for WooCommerce | 7.5 | 1.3.0以下 | 修正バージョンなし(停止・削除) | 記載なし |
| AZEXO Store Locator | — | 1.4以下 | 修正バージョンなし(停止・削除) | 記載なし |
| mView | — | 1.0.3以下 | 修正バージョンなし(停止・削除) | 記載なし |
| Productive Commerce | 9.3 | 1.1.54未満 | 1.1.54以降 | 記載なし |
| WP BASE Booking | 8.8 | 6.5.0 | 6.5.1以降(最新は6.6.1) | 記載なし |
| Everest Forms | 8.2 | 3.6.2以下 | 最新の3.6.4へ | 記載なし |
| WPML | 8.1 | 4.9.7以下 | 開発元・担当者に確認 | 記載なし |
| KUSANAGI(サーバー) | 6.1 | KUSANAGI 7・8・9 | 最新のバージョンへ | 記載なし |
- 危険度(CVSS)は10点満点で、9.0以上は「緊急(Critical)」です。WP DuplicateとProductive Commerceは、Patchstackの評価です(Productive Commerceは、WPScanでは8.6)。AZEXO Store LocatorとmViewは、確かめられた公式情報に点数の記載がないため「—」としています。
- 攻撃の観測は、WPScan・Patchstack・Wordfence・JVNの、2026年11月10日時点の公開情報です。WP Duplicateは、WPScanが「悪用されている(actively exploited)」と表示していますが、Patchstackは悪用について触れていません。
- 「修正バージョンなし」の9件は、WordPress公式のプラグインページで、配布が止められています(WP Duplicateは11月9日から、ほかの8件は10月23日から)。
- WP Duplicateをお使いの場合は、すぐに停止(無効化)して削除し、乗っ取りの痕跡がないかを確かめてください。
14件は、対応の仕方で4つに分けられます
14件は、「悪用が報告されているか」「修正バージョンがあるか」「特定の使い方のときだけ当てはまるか」で、次の4つに分けられます。
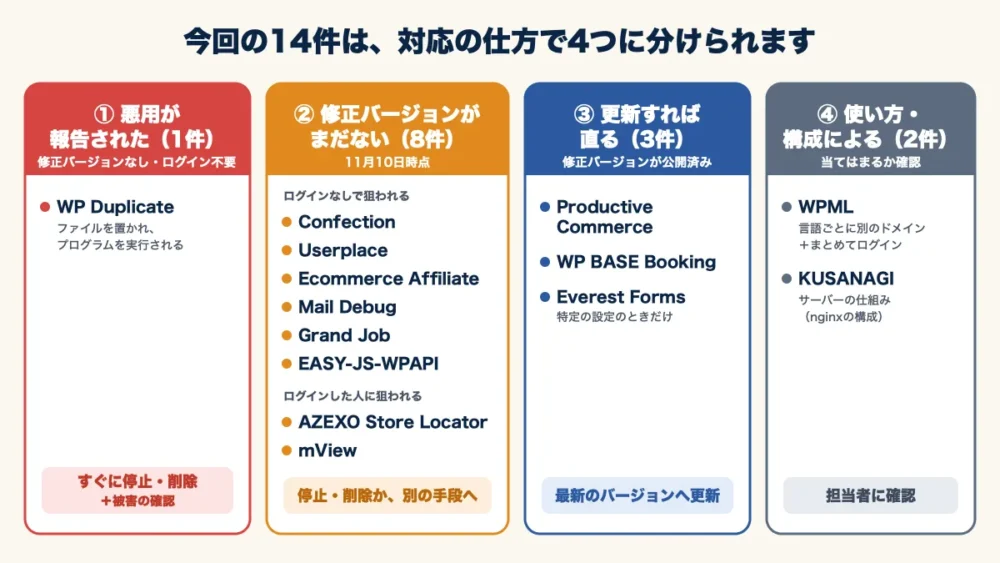
- ① 悪用が報告された(1件):WP Duplicate。修正バージョンがなく、ログインせずに狙えます。すぐに停止・削除し、被害がないかを確かめてください。
- ② 修正バージョンがまだない(8件):更新では直せません。使っている場合は、停止・削除するか、同じ働きをする別のプラグインなどへの切り替えをご検討ください。8件のうち6件は、ログインしていない第三者から狙われます。
- ③ 更新すれば直る(3件):修正バージョンが公開されています。最新のバージョンへ更新してください。
- ④ 使い方・構成による(2件):特定の設定やサーバーの構成のときだけ当てはまります。当てはまるかどうかを、サイトやサーバーの担当者にご確認ください。
1. WP Duplicate(悪用の表示あり・修正バージョンなし)
WP Duplicateは、WordPressのサイトを、手元の環境と本番のサーバーの間で複製・移行するためのプラグインです(プラグインのフォルダ名は「local-sync」)。
- どのような脆弱性か:ログインしていない第三者が、サーバーに任意のファイルを置けてしまいます。置かれたファイルを通じて、サーバー上でプログラムを実行されるおそれがあります(CVE-2026-123751)。
- 攻撃の状況:WPScanが「悪用されている(actively exploited)」と表示しています(11月6日公開・11月9日更新)。Patchstackは11月9日に公表し、危険度を10としていますが、悪用には触れていません。
- 修正バージョン:ありません(1.1.11以下が対象)。WordPress公式のプラグインページは、11月9日から、全体の点検のために配布が止められています。
- 対応:すぐに停止(無効化)し、削除してください。移行の作業が終わったあとも入れたままになっていることがあるため、使っていないつもりでも、プラグインの一覧を確かめてください。すでに攻撃を受けていることもあるため、下の「乗っ取りの痕跡がないかを確認する」もあわせて行ってください。
2. 修正バージョンがまだない8件
次の8件は、11月10日時点で修正バージョンがなく、WordPress公式のプラグインページは10月23日から配布が止められています。使っている場合は、更新を待たずに対応してください。
8件とも、対応は「停止(無効化)して削除する」か「別の手段に切り替える」です。修正バージョンが出るかどうかは、11月10日時点では分かりません。
ログインしていない第三者から狙われるもの(6件)
- Confection(0.4.0〜0.4.7・危険度10):ログインせずに設定を書き換えられ、その設定を通じてPHPのプログラムを実行されるおそれがあります(CVE-2026-115252)。
- Userplace(1.2.0以下・危険度9.8):会員制のサイトを作るプラグインです。ログインせずに管理者のアカウントを作られたり、サイトの設定を書き換えられたりするおそれがあります(CVE-2026-110963)。
- Grand Job(1.2.1以下・危険度9.8):パスワードの再設定に使うコードの確かめ方に不備があり、管理者を含む他人のパスワードを変えられるおそれがあります(CVE-2026-115237)。
- EASY-JS-WPAPI Client HANDLE(2.0以下・危険度9.8):プラグインに保存した管理者の認証情報が、ログインしていない第三者に漏れるおそれがあります。認証の確かめ方も不十分です(CVE-2026-115213。フォルダ名は「node-wpapi-auth」)。
- Ecommerce Affiliate(1.0.0以下・危険度8.1):メールで送る確認コードの発行と確かめが本人に限られておらず、試せる回数にも上限がありません。管理者のアカウントを乗っ取られるおそれがあります(CVE-2026-106015)。攻撃には手間がかかるとされ、危険度はやや低めの評価です。
- Mail Debug for WooCommerce(1.3.0以下・危険度7.5):ネットショップのプラグイン「WooCommerce」のメールを確かめるためのプラグインです。ログインせずに送信したメールを読まれ、パスワード再設定のメールから、アカウントを乗っ取られるおそれがあります(CVE-2026-115256。フォルダ名は「mail-debug-for-woocommerce」)。名前の似た「Mail Debug」という別のプラグインは、今回の対象ではありません。
ログインした利用者から狙われるもの(2件)
会員登録ができるサイトでは、だれでも作れる「購読者」のアカウントから狙われます。
- AZEXO Store Locator(1.4以下):店舗の場所を地図で案内するプラグインです。購読者以上のアカウントで、サーバーに任意のファイルを書き込まれ、プログラムを実行されるおそれがあります(CVE-2026-115204)。
- mView(1.0.3以下):購読者以上のアカウントで、外部から取り寄せたファイルを、だれでも見られるフォルダに保存されるおそれがあります(CVE-2026-115212)。
3. 更新すれば直る3件
Productive Commerce(1.1.54未満)
WooCommerceに、お気に入り(ウィッシュリスト)や商品の比較などの機能を加えるプラグインです。
- どのような脆弱性か:お気に入りと比較の機能から、ログインしていない第三者が、データベースを不正に操作する命令を送れてしまいます(SQLインジェクション。CVE-2026-109925)。
- 危険度:Patchstackは9.3、WPScanは8.6と評価しています。
- 対応:1.1.54以降へ更新してください。1.1.54は11月4日に公開されています。
WP BASE Booking(6.5.0)
予約・申し込みの受付を行うプラグインです。
- どのような脆弱性か:購読者以上のアカウントで、管理者のアカウントを作られるおそれがあります(CVE-2026-123064・危険度8.8)。
- 対応:6.5.1以降へ更新してください。11月10日時点の最新は6.6.1です。
Everest Forms(3.6.2以下・特定の設定のとき)
お問い合わせフォームなどを作るプラグインで、9万件以上のサイトで使われています。
- どのような脆弱性か:ログインしていない第三者に、サーバー上のファイルを削除されるおそれがあります(CVE-2026-120513・危険度8.2)。
- 当てはまる条件:脆弱性を公表したWordfenceによると、入力の途中で保存できる追加機能(Save and Continue)を使い、「入力内容を保存しない(Disable storing entry information)」の設定にしているときに当てはまります。
- 対応:条件に当てはまらない場合も、最新の3.6.4へ更新しておくと安心です。
4. 使い方・構成による2件
WPML(4.9.7以下・言語ごとに別のドメインを使っているとき)
WPMLは、サイトを多言語にする有料のプラグインです。
- どのような脆弱性か:Wordfenceの公表によると、言語ごとに別のドメインを使い、まとめてログインできる設定(SSO)にしているとき、ログインしていない第三者が、ログインの確かめを通り抜けられるおそれがあります(CVE-2026-76877・危険度8.1)。
- 修正バージョン:11月4日にWPML 5.3.0が公開され、更新の記録には「セキュリティの強化」とあります。ただし、今回の脆弱性の修正かどうかは書かれていません。
- 対応:言語ごとに別のドメインを使っている場合は、開発元やサイトの担当者に、対象かどうかと更新先をご確認ください。「example.com/en/」のように、同じドメインのまま言語を切り替えている場合は、この条件には当てはまりません。
KUSANAGI(サーバーの仕組み)
KUSANAGIは、WordPressを速く動かすために、サーバーの設定をまとめたものです。WordPressのプラグインではありません。
- どのような脆弱性か:細工したURLを利用者が開くと、サーバーの応答に、不正な内容(HTTPヘッダー)を差し込まれるおそれがあります(CVE-2026-117477・危険度6.1)。
- 当てはまる条件:JVNの公表によると、KUSANAGI 7・8・9で、Webサーバーに「nginx」を使っている構成が対象です(JVNの記載では、10.7.2-1以下・9.12.2-1以下)。「Apache」を使っている構成は対象外です。
- 対応:JVNは、最新のバージョンへの更新を案内しています。KUSANAGIをお使いかどうか分からない場合は、サーバーの担当者にご確認ください。
お使いかどうかの確かめ方と、対応の注意
- プラグインの一覧を確かめる
WordPressの管理画面で「プラグイン」→「インストール済みプラグイン」を開き、今回のプラグインがあるか、あればバージョンがいくつかを確認します。無効化しているプラグインも、残っていれば削除をおすすめします。 - 修正バージョンがないものは、停止・削除する
WP Duplicateと、修正バージョンがまだない8件は、更新では直せません。停止(無効化)したあと、削除してください。サイトの機能に使っている場合は、停止で表示や動きが変わらないかを確かめ、別の手段をご検討ください。 - 更新や削除の前にバックアップを取る
更新や削除によって表示や動きが変わることがあるため、前もってバックアップを取っておくと安心です。 - 更新・削除のあと、主なページを確かめる
トップページやお問い合わせフォーム、予約やネットショップの流れなど、主なページが正しく動くかを確認してください。 - 乗っ取りの痕跡がないかを確認する
対応の前に、すでに攻撃を受けていることもあります。対応したあとも、次の点を確認してください。- いつものパスワードで、管理画面にログインできるか
- 管理画面の「ユーザー」に、見覚えのない管理者がいないか
- 管理画面の「プラグイン」に、見覚えのないプラグインがないか
- サーバーの「wp-content」フォルダの中(画像などを置く「uploads」も含む)に、見覚えのないPHPファイルやフォルダがないか
痕跡が見つかった場合は、更新や削除だけでは安心できません。不正なファイルや不審なアカウントの削除、パスワードの変更など、専門的な対応が必要になります。
ご自身での対応が難しい場合は
「どのプラグインが入っているか分からない」「止めるとサイトの機能に影響が出ないか心配」という場合は、当社にご相談ください。他社で制作されたホームページの保守も承っています。
ホームページ保守サポート
当社で保守を担当しているサイトでは、5分おきの死活監視と毎朝の巡回でサイトの異常を見守り、WordPress本体のセキュリティ修正は自動で適用する方針としています。今回のような脆弱性が公表されたときも、当社で影響を確認しています。
定期的にアップデートする「GBケア」
保守サポートのオプションとして、WordPress本体・プラグイン・サーバーのPHPを定期的に最新の状態へ更新し、更新後の動作確認まで行う「GBケア」もご用意しています。今回のような脆弱性にも、計画的に備えられます。
保守契約のない方からの、今回の14件についてのスポットでのご相談にも対応できます。まずはお尋ねください。
参考(公式情報)
- WPScan:WP Duplicateの脆弱性(CVE-2026-123751)(英語)
- Patchstack:WP Duplicateの脆弱性(CVE-2026-123751)(英語)
- WPScan:Confectionの脆弱性(CVE-2026-115252)(英語)
- WPScan:Userplaceの脆弱性(CVE-2026-110963)(英語)
- WPScan:Grand Jobの脆弱性(CVE-2026-115237)(英語)
- WPScan:EASY-JS-WPAPI Client HANDLEの脆弱性(CVE-2026-115213)(英語)
- WPScan:Ecommerce Affiliateの脆弱性(CVE-2026-106015)(英語)
- WPScan:Mail Debug for WooCommerceの脆弱性(CVE-2026-115256)(英語)
- WPScan:AZEXO Store Locatorの脆弱性(CVE-2026-115204)(英語)
- WPScan:mViewの脆弱性(CVE-2026-115212)(英語)
- WPScan:Productive Commerceの脆弱性(CVE-2026-109925)(英語)
- Patchstack:Productive Commerceの脆弱性(CVE-2026-109925)(英語)
- WPScan:WP BASE Bookingの脆弱性(CVE-2026-123064)(英語)
- Wordfence:Everest Formsの脆弱性(CVE-2026-120513)(英語)
- Wordfence:WPMLの脆弱性(CVE-2026-76877)(英語)
- JVN:KUSANAGIにおけるHTTPヘッダーインジェクションの脆弱性(CVE-2026-117477)
※本記事は2026年11月10日時点の公式情報をもとにしています。