WordPressのテーマ・プラグインの新たな脆弱性4件(YOOtheme Pro・Qode Membershipほか)と確認・対応方法
※当社で保守を担当しているWordPressサイトに、今回の4件を使っているサイトはありませんでした(2026年10月28日時点の確認)。ご安心ください。
2026年10月22日〜27日に、WordPressのテーマとプラグインで、重大な脆弱性が相次いで公表されました。
このうち、使っている場合に確認していただきたい4件をまとめました。4件とも危険度(CVSS)は9.8ですが、攻撃に必要な条件はそれぞれ違います。特にテーマの「YOOtheme Pro」は、この脆弱性を狙った攻撃が観測されています。該当する製品をお使いの場合は、早めの更新をおすすめします。
結論
| 製品 | 危険度(CVSS) | 対象のバージョン | 更新先 | 攻撃の観測 |
|---|---|---|---|---|
| YOOtheme Pro(テーマ) | 9.8 | 5.0.0〜5.0.52 | 5.0.53以降 | あり |
| Qode Membership | 9.8 | 2.0.6.2以下 | 2.0.6.3以降 | 報告なし |
| Jupiter X Core | 9.8 | 4.61.0以下 | 4.62.0以降 | 報告なし |
| Pie Register Premium | 9.8 | 3.8.4.0以下 | 3.8.4.1以降 | 報告なし |
- 危険度(CVSS)は10点満点で、9.0以上は「緊急(Critical)」です。
- 攻撃の観測は、脆弱性を公表したWordfenceの、2026年10月28日時点の公開情報です。YOOtheme Pro以外の3件は、Wordfenceのページに攻撃の観測の記載はありません。
- YOOtheme Proをお使いの場合は、すぐに5.0.53以降へ更新してください。
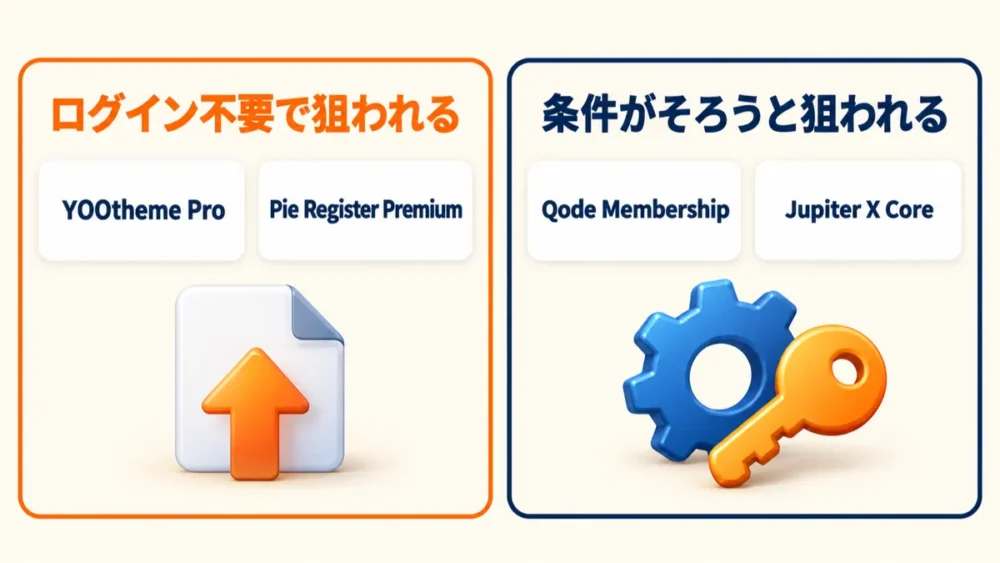
4件は、攻撃に必要な条件で2つに分けられます。YOOtheme ProとPie Register Premiumは、ログインしていない第三者から直接狙われるおそれがあります。Qode MembershipとJupiter X Coreは、フォームの公開や機能の設定などの条件がそろったときに狙われます。
1. YOOtheme Pro(攻撃を確認済み)
YOOtheme Proは、ページを組み立てる機能を備えた有料のテーマです。
- どのような脆弱性か:アップロードされるファイルの種類を確かめる処理が抜けていたため、ログインしていない第三者が、サーバーに任意のファイルを置けてしまいます(CVE-2026-102785)。不正なプログラムを置かれると、サーバー上で実行され、サイトの乗っ取りにつながるおそれがあります。
- 攻撃の状況:Wordfenceは、この脆弱性を狙った攻撃を、直近24時間で513件遮断したと報告しています(10月28日時点)。攻撃の試みを観測したもので、個々のサイトで攻撃が成功したことを示すものではありません。ただし、ログインせずに狙えるため、更新していないサイトは狙われやすい状態です。
- 対象のバージョン:5.0.0〜5.0.52です。それより前のバージョンは今回の対象に含まれていませんが、古いバージョンには別の脆弱性が残っていることがあるため、最新のバージョンへの更新をおすすめします。
- 対応:5.0.53以降へ更新してください。
2. Qode Membership(ログイン・登録フォームを公開しているサイト)
Qode Membershipは、ログインや会員登録のフォームをサイトに加えるプラグインです。テーマの販売サイト「ThemeForest」で売られている有料のテーマに付いてくることがあります。
- どのような脆弱性か:Facebookのアカウントでログインするときの確認の処理に誤りがあり、本来の確認が働いていませんでした。ログインしていない第三者が、管理者を含む既存のアカウントに、パスワードなしでログインできてしまいます(CVE-2026-92885)。
- 当てはまる条件:攻撃には、ログインフォームか会員登録フォームを置いた公開ページから取れる確認用の文字列(nonce)と、乗っ取りたいアカウントのユーザー名が必要です。確認用の文字列は誰でもページから取れ、ユーザー名は公開されている情報から調べられることがあるため、フォームを公開しているサイトでは条件がそろいやすいと考えてください。
- 対応:2.0.6.3以降へ更新してください。テーマに付いてくるプラグインは、テーマの更新とあわせて新しいバージョンが配られることがあります。
3. Jupiter X Core(X(旧Twitter)でのログインを設定しているサイト)
Jupiter X Coreは、テーマ「Jupiter X」と組み合わせて使うプラグインです。
- どのような脆弱性か:X(旧Twitter)のアカウントでログインする機能に誤りがあり、ログインしようとしている人ではなく、サイト側で設定したXのアプリの持ち主の情報で本人確認をしていました(CVE-2026-106013)。そのため、ログインしていない第三者が、Xのアプリの持ち主と同じメールアドレスのWordPressのアカウントとしてログインできてしまいます。このアカウントは、多くの場合サイトの管理者です。
- 当てはまる条件:X(旧Twitter)でのログインを設定していて、Xのアプリの持ち主と同じメールアドレスのアカウントがWordPressにある場合です。この機能を使っていないサイトは当てはまりませんが、設定を確かめるのが難しい場合は、更新をおすすめします。
- 対応:4.62.0以降へ更新してください。
4. Pie Register Premium
会員登録やログインのフォームを作るプラグイン「Pie Register」の、有料のPremiumです。今回の情報で対象とされているのは、有料のPremiumです。
- どのような脆弱性か:ファイルをアップロードする処理で、ファイルの種類を確かめた結果が使われておらず、操作する人の確認もありませんでした。ログインしていない第三者が、PHPのプログラムなどの危険なファイルをアップロードでき、サーバー上で実行されるおそれがあります(CVE-2026-84999)。置いたファイルの名前も応答で返されるため、攻撃する側はファイルの場所をすぐに知ることができます。
- 対応:3.8.4.1以降へ更新してください。
お使いかどうかの確かめ方と、更新の注意
- テーマとプラグインの一覧を確かめる
WordPressの管理画面で「外観」→「テーマ」を開き、お使いのテーマがYOOtheme Proか、Jupiter X Coreと組み合わせて使うテーマ「Jupiter X」かを確認します。続けて「プラグイン」→「インストール済みプラグイン」を開き、Qode Membership・Jupiter X Core・Pie Register Premiumがあるか、あればバージョンがいくつかを確認します。 - 「更新はありません」でも、バージョンの番号で確かめる
今回の製品には、有料のテーマ・プラグインや、有料のテーマに付いてくるものが含まれます。有料の製品は、購入時のライセンスを登録していないと、管理画面に更新のお知らせが出ないことがあります。お知らせの有無ではなく、上の表のバージョンの番号で判断してください。 - 更新の前にバックアップを取る
更新によって表示や動きが変わることがあるため、更新前にバックアップを取っておくと安心です。特にテーマの更新は、サイト全体の見た目にかかわります。 - 更新し、主なページを確かめる
表の更新先へ更新し、トップページやお問い合わせフォームなど、主なページが正しく動くかを確認してください。ログインや会員登録の機能を使っている場合は、その動きも確かめます。 - 乗っ取りの痕跡がないかを確認する
更新の前に、すでに攻撃を受けていることもあります。更新したあとも、次の点を確認してください。- いつものパスワードで、管理画面にログインできるか
- 管理画面の「ユーザー」に、見覚えのない管理者がいないか
- 管理画面の「プラグイン」に、見覚えのないプラグインがないか
- サーバーの「wp-content」フォルダの中(画像などを置く「uploads」も含む)に、見覚えのないPHPファイルやフォルダがないか
痕跡が見つかった場合は、更新するだけでは安心できません。不正なファイルや不審なアカウントの削除、パスワードの変更など、専門的な対応が必要になります。
ご自身での対応が難しい場合は
「どのテーマやプラグインが入っているか分からない」「有料の製品の更新のしかたが分からない」という場合は、当社にご相談ください。他社で制作されたホームページの保守も承っています。
ホームページ保守サポート
当社で保守を担当しているサイトでは、5分おきの死活監視と毎朝の巡回でサイトの異常を見守り、WordPress本体のセキュリティ修正は自動で適用する方針としています。今回のような脆弱性が公表されたときも、当社で影響を確認しています。
定期的にアップデートする「GBケア」
保守サポートのオプションとして、WordPress本体・プラグイン・サーバーのPHPを定期的に最新の状態へ更新し、更新後の動作確認まで行う「GBケア」もご用意しています。今回のような脆弱性にも、計画的に備えられます。
保守契約のない方からの、今回の4件についてのスポットでのご相談にも対応できます。まずはお尋ねください。
参考(公式情報)
- Wordfence:YOOtheme Proの脆弱性(CVE-2026-102785)(英語)
- Wordfence:Qode Membershipの脆弱性(CVE-2026-92885)(英語)
- Wordfence:Jupiter X Coreの脆弱性(CVE-2026-106013)(英語)
- Wordfence:Pie Register Premiumの脆弱性(CVE-2026-84999)(英語)
※本記事は2026年10月28日時点の公式情報をもとにしています。