WordPressプラグインの新たな脆弱性6件(ACF Extended・Prime Moverほか)と確認・対応方法
※当社で保守を担当しているサイトに、今回の6つのプラグインを使っているサイトはありませんので、ご安心ください。
2026年10月20日〜24日に、WordPressのプラグインで重大な脆弱性が相次いで公表されました。
このうち、使っている場合に確認していただきたい6件をまとめました。利用者の多い「ACF Extended」や、サイトの引っ越しに使う「Prime Mover」も含まれます。該当するプラグインをお使いの場合は、早めの更新をおすすめします。
あわせて、10月22日の記事でお伝えしたPHPの脆弱性についても、調べる期間に関わる続報をお伝えします。
結論
| プラグイン | 危険度(CVSS) | 対象のバージョン | 更新先 | 攻撃の観測 |
|---|---|---|---|---|
| ACF Extended(無料・PRO) | 9.0 8.1 |
0.9.2.8より前 (8.1の件は0.9.2.7だけ) |
0.9.2.8以降 | 報告なし |
| Prime Mover | 9.8 | 2.2.1以下 | 2.2.2以降(更新までは書き出し・復元をしない) | 報告なし |
| Product Filter for WooCommerce by WBW | 9.3 | 3.4.6以下 | 3.4.7以降 | 報告なし |
| Newsletters | 9.3 | 4.18.1以下 | 4.18.2以降 | 報告なし |
| Royal MCP | 7.5 | 1.5.7より前 | 1.5.7以降 | 報告なし |
| asVereinbase | 9.8 | 1.1.8より前 | 1.1.8以降 | 報告なし |
- 危険度(CVSS)は10点満点で、9.0以上は「緊急(Critical)」、7.0〜8.9は「重要(High)」です。
- 攻撃の観測は、2026年10月26日時点の状況です。6件とも、米国の政府機関CISAの評価で「悪用は確認されていない」とされています。
- Prime Moverをお使いの場合は、2.2.2以降へ更新するまで、Prime Moverでの書き出し(エクスポート)や復元を行わないでください。
1. ACF Extended/PRO(フォームの設定しだいで乗っ取り)
ACF Extended(Advanced Custom Fields: Extended)は、入力項目を自由に追加できるプラグイン「Advanced Custom Fields(ACF)」の機能を広げるプラグインです。ACF本体とは別の製品で、ACF本体の脆弱性ではありません。有効なインストール数は10万以上で、無料のものと有料のPROの両方が対象です。
- 1つ目(CVE-2026-94267):ACF Extendedの「フォーム」機能で作った、サイトの表側(訪問者が見る画面)のフォームのうち、投稿を書き換える設定のものについて、権限の確認が行われていませんでした。書き換える投稿とその中身を訪問者の入力で決める設定のフォームを公開していると、ログインしていない第三者が投稿を書き換え、最終的にサーバー上で不正なプログラムを実行できてしまいます。
- 2つ目(CVE-2026-94268):0.9.2.7だけにある問題です。対象を訪問者の入力で決める設定のフォームを2つ公開していると、管理者のアカウントを守る仕組みをすり抜けられ、ログインしていない第三者に管理者のアカウントを乗っ取られるおそれがあります。
- 当てはまる条件:どちらも、上のような設定のフォームをサイトの表側に公開している場合に限られます。フォーム機能を使っていないサイトは、この条件に当てはまりません。ただし、フォームの設定を確かめるには専門的な知識が要るため、お使いの場合は設定にかかわらず更新をおすすめします。
- 対応:0.9.2.8以降へ更新してください。
2. Prime Mover(移行・復元のときに発動)
Prime Moverは、サイトを丸ごと書き出して、別のサーバーへの引っ越しや復元、バックアップに使うプラグインです。有効なインストール数は1万以上です。10月21日の記事でお伝えしたDuplicatorと、よく似た仕組みの問題です。
- どのような脆弱性か:ログインしていない第三者が、通常のコメント投稿を使って、細工したデータをサイトの中に仕込めてしまう問題です(CVE-2026-115806)。
- いつ発動するか:そのあと管理者がPrime Moverで書き出し(エクスポート)や復元を行ったときに、仕込まれたデータが読み込まれて発動します。WordPressの設定を書き換えられ、サイトの乗っ取りにつながるおそれがあります。発動に使われる部品はPrime Moverの中に入っているため、ほかのプラグインの有無は関係ありません。
- 修正の状況:公表したWordfenceのページは、10月26日時点で「修正なし」の表示のままです。一方で、開発元は2.2.2の更新履歴に、この問題の報告者の名前を挙げて、修正したことを記しています。
- 対応:2.2.2以降へ更新してください。更新するまでは、Prime Moverでの書き出しや復元を行わないでください。
3. Product Filter for WooCommerce by WBW
ネットショップの機能を加えるプラグイン「WooCommerce」の商品一覧に、絞り込み検索を付けるプラグインです。有効なインストール数は5万以上です。
- どのような脆弱性か:ログインしていない第三者が、データベースへの命令を不正に送り込める「SQLインジェクション」の脆弱性です(CVE-2026-112866)。データベースに保存された情報を読み取られるおそれがあります。
- 対応:3.4.7以降へ更新してください。
4. Newsletters
Tribulant社の、メールマガジンの配信や購読者の管理を行うプラグインです。有効なインストール数は2,000以上です。
- どのような脆弱性か:WBWと同じく、ログインしていない第三者がデータベースへの命令を不正に送り込める「SQLインジェクション」の脆弱性です(CVE-2026-111402)。データベースに保存された情報を読み取られるおそれがあります。
- 対応:4.18.2以降へ更新してください。
5. Royal MCP
ChatGPTなどのAIのツールから、WordPressを操作できるようにするプラグインです。有効なインストール数は1万以上です。
- どのような脆弱性か:プレビュー用のリンクに付く「トークン」(本人であることを示す文字列)が、そのプレビューだけに限られていませんでした。トークンを手に入れた人は、サイト全体を外から操作できる窓口(REST API)でも、トークンの持ち主(標準の設定では管理者)として扱われ、サイトを乗っ取られるおそれがあります(CVE-2026-111958)。
- 当てはまる条件:トークンを手に入れることが前提のため、誰でもすぐに狙えるものではありません。プレビューのリンクを外部の人と共有したことがある場合は、特に注意が必要です。
- 対応:1.5.7以降へ更新してください。
このほか、クラブや会員の管理に使うプラグイン「asVereinbase」(有効なインストール数は10ほど)にも、パスワードなしで管理者などとしてログインできてしまう脆弱性(CVE-2026-110956)があり、1.1.8で修正されています。
お使いかどうかの確かめ方と、更新の注意
- プラグインの一覧を確かめる
WordPressの管理画面で「プラグイン」→「インストール済みプラグイン」を開き、表のプラグインがあるか、あればバージョンがいくつかを確認します。ACF Extendedは、一覧では「Advanced Custom Fields: Extended」と表示されます。 - 更新の前にバックアップを取る
更新によって表示や動きが変わることがあるため、更新前にバックアップを取っておくと安心です。Prime Moverをお使いの場合は、このバックアップをPrime Moverで取らないでください。書き出しのときに発動するためです。サーバー会社のバックアップ機能など、ほかの方法を使ってください。 - 更新し、主なページを確かめる
表の更新先へ更新し、トップページやお問い合わせフォームなど、主なページが正しく動くかを確認してください。ACF Extendedのフォームや、WBWの絞り込み検索を使っている場合は、その動きも確かめます。 - 乗っ取りの痕跡がないかを確認する
次の点も確認してください。- いつものパスワードで、管理画面にログインできるか
- 管理画面の「ユーザー」に、見覚えのない管理者がいないか
- 管理画面の「プラグイン」に、見覚えのないプラグインがないか
- 投稿や固定ページに、見覚えのない書き換えがないか
- サーバーの「wp-content」フォルダの中(「plugins」「mu-plugins」など)に、見覚えのないPHPファイルやフォルダがないか
痕跡が見つかった場合は、更新するだけでは安心できません。不正なファイルや不審なアカウントの削除、パスワードの変更など、専門的な対応が必要になります。
PHPの脆弱性の続報(調べる期間は10月17日から)
10月22日の記事でお伝えした、PHP(WordPressなどを動かすプログラム言語)の重大な脆弱性(CVE-2026-109618/CVE-2026-109619)について、2つの続報があります。
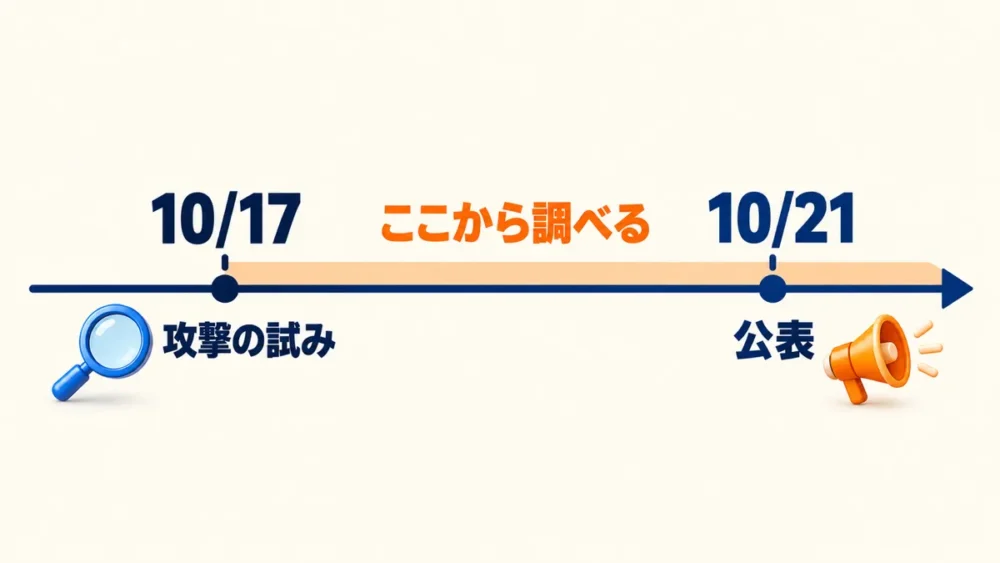
- 公表の4日前から、攻撃の試みが観測されていた:Amazon(AWS)は10月21日、攻撃を観測するための「おとり」のサーバー(ハニーポット)で、公表より前の10月17日に、この脆弱性(通称「PHP2Shell」)を狙った攻撃の試みを観測したと発表しました。実際のサイトで攻撃が成功したかどうかは分かっていません。不正なアクセスの痕跡を調べるときは、公表日の10月21日からではなく、少なくとも10月17日から調べてください。
- 修正したPHPの提供が進んだ:PHPの公式サイトは10月22日に、修正したバージョン(8.2.35、8.3.36、8.4.27、8.5.12)を公開しています。サーバー用のOS「CloudLinux」の開発元も、10月23日(日本時間)までに、対象のすべてのバージョンのPHPについて、修正したものを正式に提供しました。
レンタルサーバーをお使いの場合は、サーバー会社が対応を済ませたかを、各社の案内でご確認ください。ご自身でサーバーを管理している場合は、PHPのバージョンが上の修正したバージョン以降になっているかを確かめてください。ただし、サーバー会社やOSの開発元が独自に修正を入れたPHPでは、番号が上の数字より低くても修正済みのことがあります。修正したものが提供されたことと、お使いのサーバーに入ったことは別ですので、番号だけで判断せず、サーバー会社やOSの開発元の案内で確かめてください。
ご自身での対応が難しい場合は
「どのプラグインが入っているか分からない」「PHPのバージョンの確かめ方が分からない」という場合は、当社にご相談ください。他社で制作されたホームページの保守も承っています。
ホームページ保守サポート
当社で保守を担当しているサイトでは、5分おきの死活監視と毎朝の巡回でサイトの異常を見守り、WordPress本体のセキュリティ修正は自動で適用する方針としています。今回のような脆弱性が公表されたときも、当社で影響を確認しています。
定期的にアップデートする「GBケア」
保守サポートのオプションとして、WordPress本体・プラグイン・サーバーのPHPを定期的に最新の状態へ更新し、更新後の動作確認まで行う「GBケア」もご用意しています。今回のようなプラグインやPHPの脆弱性にも、計画的に備えられます。
保守契約のない方からの、今回の6件やPHPの件についてのスポットでのご相談にも対応できます。まずはお尋ねください。
参考(公式情報)
- WPScan:ACF Extendedの脆弱性(CVE-2026-94267)(英語)
- WPScan:ACF Extendedの脆弱性(CVE-2026-94268)(英語)
- ACF Extended:更新履歴(英語)
- Wordfence:Prime Moverの脆弱性(CVE-2026-115806)(英語)
- WordPress.org:Prime Moverの更新履歴(英語)
- Patchstack:Product Filter for WooCommerce by WBWの脆弱性(CVE-2026-112866)(英語)
- Patchstack:Newslettersの脆弱性(CVE-2026-111402)(英語)
- WPScan:Royal MCPの脆弱性(CVE-2026-111958)(英語)
- WPScan:asVereinbaseの脆弱性(CVE-2026-110956)(英語)
- AWS:公表前のPHP2Shellの攻撃の観測についての発表(英語)
- PHP:PHP 8の更新履歴(英語)
- CloudLinux:PHPの脆弱性への対応状況(英語)
※本記事は2026年10月26日時点の公式情報をもとにしています。