PHPの重大な脆弱性への対応状況と、今後の対策について

保守の案内向けに配信しております。
平素より大変お世話になっております。株式会社グレート・ビーンズです。
2026年10月21日の夜に公表された、PHP(WordPressなどを動かすプログラム言語)の重大な脆弱性(CVE-2026-109618/CVE-2026-109619)について、現在の対応状況と今後の対策をご報告いたします。
結論
- 大手のレンタルサーバー会社から、今回の脆弱性への対応を完了した、または順次対応中という公式の発表が出ています。対応を発表したサーバー会社をご利用のサイトについては、手動でのPHPの更新は不要と判断しました。
- 対応の方針がまだ公式に示されていないサーバー会社については、引き続き情報を追ってまいります。
- 今後に備えて、WordPressなどを定期的に最新に保つ「GBケア」のご利用をおすすめします。
サーバー各社の対応(10月22日13時30分時点)
- 対応を完了:さくらのレンタルサーバ、ロリポップ!、ヘテムル、mixhost
- 順次対応中:エックスサーバー(PHP 8.2以上は完了、8.1以前は順次対応中)、ConoHa WING
いずれも、サーバー会社の側で行う対応です。上記以外で、対応の方針の発表がまだのサーバー会社については、引き続き情報を追ってまいります。
【追記:10月22日16時00分時点】
13時30分の時点のあとに、次の2社からも対応の発表がありました。いずれも対応を進めている段階で、完了の発表はまだ出ていません。
- お名前.com(レンタルサーバー):ご利用中のPHPバージョンのまま、サーバーへのセキュリティパッチを順次適用中です。ただし、PHP 5系・7系をご利用の場合は、バージョンの変更が必要になる場合があるとしています。
- CPI:最新のパッチが出ているPHPバージョンについて、急ぎ対応中です。パッチが出ていない古いバージョンは、対策を含めて追って案内するとしています。
今後に備えて「GBケア」をおすすめします
今回は多くのサイトでサーバー会社の対応で済む見込みですが、今後もPHPに限らず、WordPress本体やプラグインなどに新たな脆弱性が見つかり、手作業での対応を迫られる場面は増えていくと考えております。10月15日からの1週間だけでも、プラグインの脆弱性について当社のコラムで4回お知らせしました。
そこで、先日リリースした「GBケア」のご利用を強くおすすめします。主な理由は3つです。
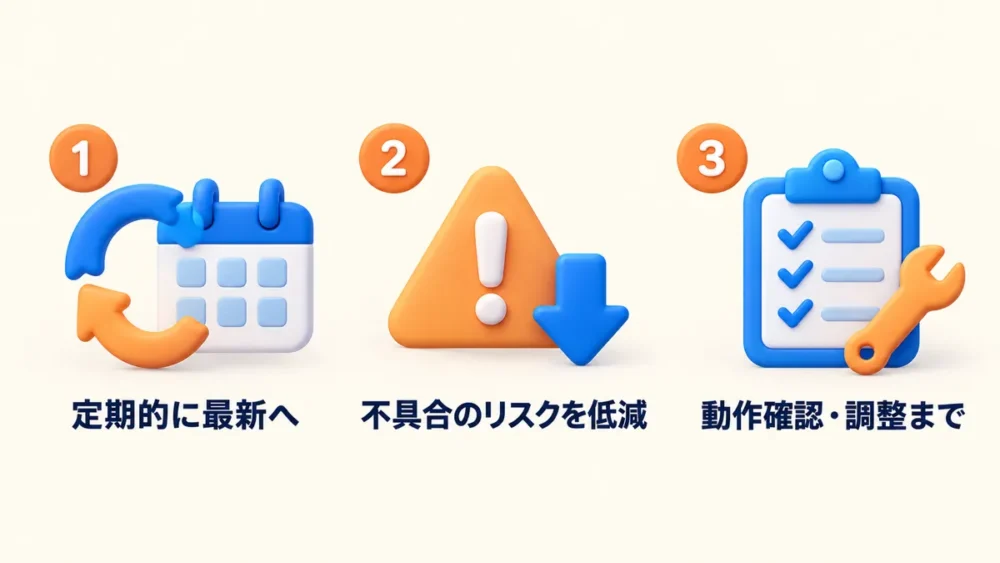
- 公式の修正を受けられる状態を保てます
PHPやWordPressには公式のサポート期間があり、期間が切れたバージョンには修正が配られません(今回も、PHP 8.1以前には公式の修正が出ていません)。GBケアでは定期的にサポート期間内のバージョンへ更新するため、新たな脆弱性が出ても公式の修正を受けられ、緊急の個別対応が要る場面を減らせます。 - 緊急の更新による不具合のリスクを減らせます
古いバージョンから一気に上げる緊急の更新は、表示崩れなどの不具合が起きやすくなります。日頃からこまめに最新にしておくことで、そのリスクを大きく減らせます。 - 動作確認と不具合の調整まで、当社が行います
更新のあとの動作確認まで含めて対応し、更新による不具合が出た場合も、当社で調整・修正します。
脆弱性が出るたびに個別に対応するよりも、定期的に整えておくほうが、費用対効果はかなり高いと考えております。
※今回のPHPの脆弱性については、手動での対応が必要になった場合は当社で対応する予定でした。ただし原則として、PHPやWordPressなどのバージョンアップは保守の基本料金の範囲に含まれておらず、都度有償での対応とさせていただいております。ご了承いただけますと幸いです。
これからも続ける、保守での守り
バージョンアップを伴わない次の対策は、これまでどおり引き続き行ってまいります。

- WordPress本体のセキュリティ修正(マイナーアップデート)の自動適用
- 当社でパッチを当てて塞げる脆弱性への対応
- 毎月のバックアップ
- 二段構えの死活監視(5分おきの自動確認と、毎営業日の朝の巡回)
- アプリケーション側・サーバー側のファイアウォール(不正なアクセスを止める仕組み)
- 万が一の改ざんを、当社で検知する体制
GBケアに限らず、今後の脆弱性や改ざんリスク等に関するさらなる対策をご希望の場合は、お気軽にお問い合わせください。
新たに保守サポートをご検討のお客様へ
保守サポートをお申し込みいただければ、ご利用いただけます。
スポットでも対応できますので、まずはお尋ねください。