WordPress本体7.1.4のセキュリティ修正と、修正版のないプラグイン1件(Bot for Telegram on WooCommerce)の確認・対応方法
※当社で保守を担当しているWordPressサイトに、今回のプラグイン「Bot for Telegram on WooCommerce」を使っているサイトはありませんでした(2026年10月29日時点の確認)。WordPress本体の修正は、自動更新で順次適用されています。
2026年10月28日、WordPress本体のセキュリティ修正「7.1.4」が公開されました。あわせて、WooCommerce(ネットショップの機能)向けのプラグイン「Bot for Telegram on WooCommerce」に、修正版のない重大な脆弱性が公表されています。
本体の修正は、自動更新で入るサイトが大半です。ただし、古いバージョンのWordPressをお使いの場合は、修正が届くかどうかがバージョンで分かれます。本記事では、2件の内容と、ご自身のサイトで確かめていただきたい点をまとめました。
結論
| 対象 | 危険度(CVSS) | 対象のバージョン | 対応 |
|---|---|---|---|
| WordPress本体 | 最大9.0 | 7.1.3以下(4.7系〜7.0系の古いバージョンを含む) | 7.1.4へ更新(古い系列は、それぞれの修正版へ) |
| Bot for Telegram on WooCommerce | 9.8 | 1.3.0以下(公開されている全バージョン) | 修正版なし。停止・削除 |
- 危険度(CVSS)は10点満点で、9.0以上は「緊急(Critical)」です。
- WordPress本体の最も重い脆弱性は、危険度の数字は高いものの、攻撃に必要な条件が厳しく、WordPress公式・Patchstackとも、実際の攻撃の報告はありません(10月29日時点)。慌てる必要はありませんが、更新は済ませておいてください。
- Bot for Telegram on WooCommerceをお使いの場合は、修正版が出るまで停止(無効化)し、できれば削除してください。
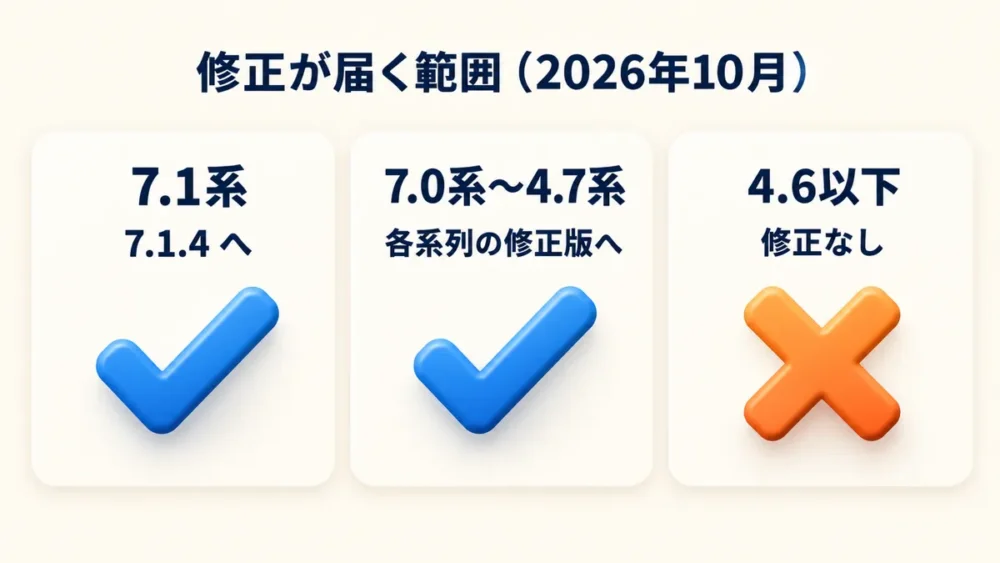
WordPress本体の修正は、最新の7.1系だけでなく、古い系列にも配られています。ただし、配られる範囲には下限があります。
1. WordPress本体 7.1.4 ― 何が直ったか
7.1.4は、セキュリティ修正だけを含む小さな更新(マイナーリリース)です。主な修正は次のとおりです。
- 更新処理中のリモートコード実行(最も重い。CVSS 9.0):WordPress本体を更新している最中のごく短い時間に、作業用のフォルダ「wp-content/upgrade」へ外部から届く状態だと、ログインしていない第三者が不正なプログラムを実行できるおそれがあります。ログインは不要ですが、更新が走っている数秒の間を狙う必要があるため、脆弱性を公表したPatchstackは「実際に悪用するのは現実的ではない」と評価しています。ただし、自動更新を含め、更新のたびにその瞬間は訪れます。修正版へ更新して塞いでおくのが確実です。
- 蓄積型のクロスサイトスクリプティング(複数):寄稿者(Contributor)以上の権限でログインした人が記事やブロックに仕込み、管理者がその画面を見たときに動く種類です。外部の人に投稿の権限を配っていないサイトでは、条件がそろいにくい脆弱性です。
- ログインなしで成立するもの:公開前のカスタマイザーの変更内容(変更セット)の識別子とプレビューが、第三者に見えてしまう問題です。設定の中身そのものは守られます。
- 対応:7.1系をお使いの場合は、7.1.4へ更新してください。自動更新が有効なサイトでは、順次、自動で適用されます。
2. 古いバージョンのWordPressをお使いの場合
WordPress本体のセキュリティ修正は、最新の系列だけでなく、古い系列にも同じ修正が配られます。今回の配布の範囲は次のとおりです。
| お使いの系列 | 修正版 | 備考 |
|---|---|---|
| 7.1系 | 7.1.4 | 最新のバージョン |
| 7.0系〜4.7系 | 7.0.8・6.9.11・6.8.12・6.7.11・6.6.11・6.5.14・6.4.14・6.3.14・6.2.15・6.1.16・6.0.18・5.9.20・5.8.19・5.7.21・5.6.23・5.5.24・5.4.25・5.3.27・5.2.30・5.1.28・5.0.31・4.9.35・4.8.34・4.7.39 | 自動更新で順次配布中(系列は上げずに、修正だけが入ります) |
| 4.6以下 | なし | 修正は配られず、今後も届きません |
- 4.7系以上:自動更新が働いていれば、数日のうちに修正版が入ります。WordPressの自動更新は、系列(6.4系なら6.4系)の中で修正だけを入れる仕組みなので、見た目や動きが変わることはほとんどありません。
- 4.6以下は、修正が配られません。今回に限らず、今後のセキュリティ修正も届かないため、本体を新しいバージョンへ上げるか、更新の要らない形(静的なページ)へ作り直すかを、早めにご検討ください。本体を大きく上げる場合は、テーマやプラグインが新しいバージョンで動くかの確認が必要です。
- 自動更新が止まっているサイトの見分け方:バージョンの末尾の番号が、系列の最新より2つ以上古いまま(例:4.9.8のまま)であれば、自動更新が働いていません。サーバーの設定でファイルの書き換えが禁止されている、PHPのバージョンが古すぎる、更新サーバーへ通信できない、などが主な原因です。この状態のサイトは、今回だけでなく、過去の修正も入っていません。
3. Bot for Telegram on WooCommerce(修正版なし)
Bot for Telegram on WooCommerceは、WooCommerceの注文などをメッセージアプリ「Telegram」に通知するプラグインです。WooCommerceを使っていないサイトには、通常入っていません。
- どのような脆弱性か:ログインの処理に誤りがあり、ログインしていない第三者が、ユーザー名を知っているだけで、管理者を含む既存のアカウントとしてログインできてしまいます(CVE-2026-109516)。ユーザー名は、投稿者のページのURLなど、公開されている情報から調べられることがあります。
- 修正版:ありません。1.3.0以下、つまり公開されている全バージョンが対象です。WordPress公式のプラグインページは、2026年10月23日から審査のため公開が止められています。
- 対応:お使いの場合は、すぐに停止(無効化)し、削除してください。修正版が出るまでは使わず、通知が必要な場合は別の手段をご検討ください。
お使いかどうかの確かめ方と、更新の注意
- WordPress本体のバージョンを確かめる
WordPressの管理画面で「ダッシュボード」→「更新」を開くと、今のバージョンが表示されます。7.1.4か、上の表の「修正版」のいずれかであれば、今回の修正は入っています。 - 自動更新が働いているかを確かめる
同じ「更新」の画面に「このサイトは WordPress の各メンテナンスリリースとセキュリティリリースのみで自動的に最新の状態に保たれます」と表示されていれば、自動更新は有効です。有効でも、古い番号のまま数日たっても変わらない場合は、自動更新が止まっている可能性があります。 - プラグインの一覧を確かめる
「プラグイン」→「インストール済みプラグイン」を開き、Bot for Telegram on WooCommerceがあるかを確認します。あれば、停止したうえで削除してください。 - 更新の前にバックアップを取る
本体の修正版への更新は、見た目や動きが変わることはほとんどありませんが、念のためバックアップを取っておくと安心です。更新後は、トップページやお問い合わせフォームなど、主なページが正しく動くかを確認してください。 - 乗っ取りの痕跡がないかを確認する
特にBot for Telegram on WooCommerceをお使いだった場合は、すでに不正にログインされていることもあります。次の点を確認してください。- いつものパスワードで、管理画面にログインできるか
- 管理画面の「ユーザー」に、見覚えのない管理者がいないか
- 管理画面の「プラグイン」に、見覚えのないプラグインがないか
- サーバーの「wp-content」フォルダの中(画像などを置く「uploads」も含む)に、見覚えのないPHPファイルやフォルダがないか
痕跡が見つかった場合は、更新するだけでは安心できません。不正なファイルや不審なアカウントの削除、パスワードの変更など、専門的な対応が必要になります。
サーバーの設定に慣れた方は、作業用のフォルダ「wp-content/upgrade」へ外部からアクセスできないようにしておくと(.htaccessなどで設定します)、今回の更新処理中の脆弱性への備えになります。PHPで動く種類のファイアウォールでは防げない点にご注意ください。
ご自身での対応が難しい場合は
「お使いのバージョンが分からない」「自動更新が止まっているかもしれない」「古いWordPressをどうすればよいか相談したい」という場合は、当社にご相談ください。他社で制作されたホームページの保守も承っています。
ホームページ保守サポート
当社で保守を担当しているサイトでは、5分おきの死活監視と毎朝の巡回でサイトの異常を見守り、WordPress本体のセキュリティ修正は自動で適用する方針としています。今回のような脆弱性が公表されたときも、当社で影響を確認しています。
定期的にアップデートする「GBケア」
保守サポートのオプションとして、WordPress本体・プラグイン・サーバーのPHPを定期的に最新の状態へ更新し、更新後の動作確認まで行う「GBケア」もご用意しています。古い系列のまま止まっているサイトも、計画的に新しいバージョンへ移せます。
保守契約のない方からの、今回の2件についてのスポットでのご相談にも対応できます。まずはお尋ねください。
参考(公式情報)
- WordPress公式:WordPress 7.1.4 Security Release(英語)
- Patchstack:WordPress 7.1.4の各脆弱性の解説(英語)
- Wordfence:Bot for Telegram on WooCommerceの脆弱性(CVE-2026-109516)(英語)
- WordPress公式:Bot for Telegram on WooCommerceのプラグインページ(英語)
※本記事は2026年10月29日時点の公式情報をもとにしています。