

WordPressプラグインの脆弱性・被害9件(Rank Math SEO PRO・UpdraftPlusほか)と確認方法
※当社で保守を担当しているサイトに、今回の9件に該当するサイトはありませんので、ご安心ください。
2026年10月16日〜19日に、WordPressのプラグインで重大な脆弱性が相次いで公表されました。あわせて、プラグインの配布ファイルに不正なコードが入っていた件と、管理サービスの「接続キー」が外に漏れた件も明らかになりました。
お使いの場合に確認していただきたい9件をまとめました。特に最初の2件(Rank Math SEO PRO・UpdraftPlus)は実際の被害にかかわるもので、更新するだけでは対応が終わらないおそれがあります。
結論
| プラグイン | 危険度(CVSS) | 対象のバージョン | 更新先 | 攻撃の観測 |
|---|---|---|---|---|
| Rank Math SEO PRO | 9.8 | 3.0.123(10月16日に入手したもの) | 3.0.124以降(被害の確認も必要) | 配布ファイルに不正なコード |
| UpdraftPlus(UpdraftCentralに接続している場合) | ― | 接続キーがあるサイト | 最新バージョン(接続キーの削除も必要) | あり(Wordfenceの報告) |
| OttoKit | 9.8 | 1.1.40以下 | 1.1.42以降 | 悪用の報告あり(CISAは未確認) |
| LearnPress | 9.8 | 4.4.10以下 | 4.4.11以降 | 公表時点で記載なし |
| Conversational Forms for ChatBot | 9.8 | 1.5.1以下 | 1.5.2以降 | 公表時点で記載なし |
| Booktics | 9.3 | 1.0.29以下 | 1.0.31(最新) | 公表時点で記載なし |
| LatePoint | 9.1 | 5.7.4以下 | 5.7.5以降 | 公表時点で記載なし |
| Kirki | 7.5 | 6.3.2以下 | 6.4.0以降 | 公表時点で記載なし |
| EventON – Subscriber | 7.5 | 1.4.5以下 | 修正なし(無効化か削除) | 公表時点で記載なし |
- 危険度(CVSS)は10点満点で、9.0以上が最も高い「緊急(Critical)」、7.5はその次の「重要(High)」です。UpdraftPlusの件は脆弱性ではなく、開発元のサイトが不正アクセスを受けた事故のため、点数はついていません。
- Rank Math SEO PROとUpdraftPlusは、お使いの場合は最優先で確認してください。更新しても、すでに入り込んだ不正なコードは消えません。
1. Rank Math SEO PRO 3.0.123(配布ファイルに不正なコード)
検索エンジン向けの設定(SEO)を行う「Rank Math SEO」の有料バージョンです。WordPress.orgで配布されている無料のRank Math SEOは対象外です。
- 何が起きたか:日本時間の10月16日午前5時ごろから午後4時ごろまでにダウンロード・更新された3.0.123に、不正なコード(マルウェア)が入っていました(CVE-2026-111862)。有効にすると、見覚えのない管理者を追加されたり、パスワードやAPIキーなどを抜き取られたりするおそれがあります。開発元は問題のない3.0.124を公開しています。
- 当てはまるかどうか:上の時間帯に3.0.123をダウンロード・更新したかどうかで決まります。はっきりしない場合は、当てはまるものとして対応するのが安全です。
- 対応:当てはまる場合は、サイトが乗っ取られたものとして対応してください。開発元の案内は次のとおりです。
- 無効化だけでは足りないため、プラグインのフォルダごと削除する
- 日本時間の10月16日午前5時より前に取ったバックアップから、サイトを戻す
- WordPressの管理者・データベース・FTPなどのパスワードと、APIキーをすべて変更する
- そのうえで、3.0.124以降を入れる
2. UpdraftPlus(UpdraftCentralの接続キーの流出)
UpdraftPlusは、サイトのバックアップと復元を行うプラグインです。UpdraftCentralは、同じ開発元(TeamUpdraft)が提供する、複数のサイトをまとめて管理できるサービスです。
- 何が起きたか:10月17日〜18日に開発元のサイト(teamupdraft.com)が不正アクセスを受け、UpdraftCentralの「接続キー」(サイトに命令を送るための鍵)が見られたおそれがあると、10月19日に公表されました。セキュリティ企業のWordfenceによると、漏れたキーを使って不正なプラグインを入れられた事例が報告されています。
- 当てはまるかどうか:UpdraftPlusを使っているだけでは当てはまりません。当てはまるのは、開発元のクラウドで動くUpdraftCentralに、サイトをつないでいた場合です。管理画面の「設定」の中にあるUpdraftPlusの画面で、「高度なツール」→「UpdraftCentral」を開き、「Manage existing keys」(既存のキーの管理)の数が1以上なら、つながっています。アカウントをつないだときに初めから選ばれていることがあるため、覚えがなくても確かめてください。
- 対応:つながっていた場合は、それぞれのサイトの管理画面に直接ログインして、次の順で行ってください。
- 上の画面で、接続キーをすべて削除する
- UpdraftPlusを最新バージョンへ更新する(無料のものは1.26.13以降)。古い接続が自動で切られます。無料の1.26.12では、この切断が正しく効かない点があり、10月19日の1.26.13で直されています
- teamupdraft.comのパスワードを変更し、二段階認証を設定し直す
- 見覚えのないプラグインや管理者がいないかを確認する
- 注意:更新しても、すでに入れられたプラグインは消えません。痕跡が見つかった場合は、10月17日より前のバックアップから戻すことも検討してください。Google DriveやDropboxなど、ご自身で用意した保存先のバックアップは影響を受けていないと案内されています。
3. OttoKit(旧SureTriggers)
ほかのサービスとの連携や作業を自動化するプラグインです。
- どのような脆弱性か:本来の権限を超えて、管理者の権限を手に入れられてしまう問題です(CVE-2026-110372)。サイトを乗っ取られるおそれがあります。
- 攻撃の状況:公表したセキュリティ企業のPatchstackは「悪用されている」としていますが、米国の政府機関CISAは「悪用は確認されていない」としています(10月19日時点)。攻撃されているものとして、早めに更新してください。
- 対応:1.1.42以降へ更新してください。公表された情報では1.1.41で修正とされていますが、開発元の更新履歴では、セキュリティの修正は1.1.42に記載されています。
4. LearnPress
オンライン講座を作って販売できる、eラーニング用のプラグインです。講座の申し込みで入力するメールアドレスの欄から、ログインしていない第三者が、細工したデータを送り込めてしまう問題です(CVE-2026-104736)。ほかのプラグインやテーマとの組み合わせによっては、大きな被害につながるおそれがあります。4.4.11以降へ更新してください。
5. Conversational Forms for ChatBot
チャットボットのような会話の形で入力してもらうフォームを作るプラグインです(WordPress.orgでの名前は「WPBot – ChatBot Conversational Forms」)。LearnPressと同じ種類の問題で、ログインしていない第三者が細工したデータを送り込めてしまいます(CVE-2026-110886)。1.5.2以降へ更新してください。
6. Booktics
サービス業向けの予約カレンダーを作るプラグインです。ログインしていない第三者が、データベースに不正な命令を送れてしまう問題(SQLインジェクション)で、データベースの中の情報を盗み見られるおそれがあります(CVE-2026-109894)。1.0.30で修正されていますが、10月19日の1.0.31で情報漏れを防ぐ修正がさらに加わっているため、最新の1.0.31へ更新してください。
7. LatePoint
予約の受付とカレンダーの管理を行うプラグインです。お客様がアカウントに入るときに使う6桁の確認コードを、回数制限をすり抜けて総当たりで当てられてしまう問題です(CVE-2026-110653)。登録済みのメールアドレスか電話番号を知っている第三者に、お客様のアカウントに入り込まれ、予約の内容や個人情報を見られるおそれがあります。5.7.5以降へ更新してください。
8. Kirki
ページビルダーの機能と、テーマの「カスタマイズ」画面を広げる機能を持つプラグインです。ユーザーの情報を表示する部品を使ったページを公開している場合に、ログインしていない第三者が、ユーザーのメールアドレスや表示名などを取り出せてしまう問題です(CVE-2026-107762)。6.4.0以降へ更新してください(6.3.3はありません)。
9. EventON – Subscriber(修正なし)
イベントカレンダーのプラグイン「EventON」の追加機能(アドオン)で、お知らせメールの登録を受け付けるものです(EventON本体とは別のものです)。登録フォームのメールアドレスの欄から、ログインしていない第三者がデータベースに不正な命令を送れてしまう問題(SQLインジェクション)です(CVE-2026-93300)。
修正されたバージョンは、まだ出ていません。使っていない場合は、削除してください。使っている場合は、無効化(停止)して修正を待つことをおすすめします。なお、Wordfenceは、削除して代わりのものを探すことをすすめています。
お使いかどうかの確かめ方と、更新の注意
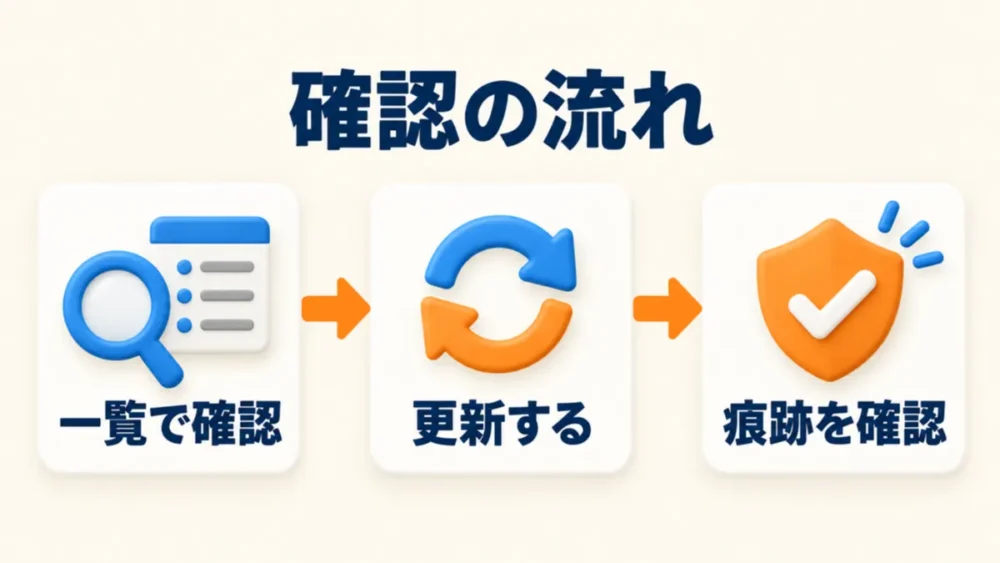
- プラグインの一覧を確かめる
WordPressの管理画面で「プラグイン」→「インストール済みプラグイン」を開き、上の9つの名前があるか、あればバージョンがいくつかを確認します。UpdraftPlusがある場合は、「2.」の方法で、UpdraftCentralにつながっているかも確かめてください。 - 更新の前にバックアップを取る
更新によって表示や動きが変わることがあるため、更新前にバックアップを取っておくと安心です。ただし、Rank Math SEO PROやUpdraftPlusで被害が疑われる場合は、そのとき取ったバックアップには不正なコードも含まれます。戻すときは、「1.」「2.」に書いた日時より前のバックアップを使ってください。 - 更新する
表の更新先へ更新し、トップページやお問い合わせフォームなど、主なページが正しく動くかを確認してください。 - 乗っ取りの痕跡がないかを確認する
対象のバージョンのまま運用していた場合は、次の点も確認してください。- いつものパスワードで、管理画面にログインできるか
- 管理画面の「ユーザー」に、見覚えのない管理者がいないか
- 管理画面の「プラグイン」に、見覚えのないプラグインがないか
- サーバーの「wp-content」フォルダの中(「plugins」「mu-plugins」など)に、見覚えのないPHPファイルやフォルダがないか
痕跡が見つかった場合は、更新するだけでは安心できません。不正なファイルや不審なアカウントの削除、パスワードの変更など、専門的な対応が必要になります。特にRank Math SEO PROとUpdraftPlusの件では、不正なコードが管理画面の一覧に出てこないように隠されることもあります。
ご自身での対応が難しい場合は
「どのプラグインが入っているか分からない」「更新して表示が崩れたらどうしよう」という場合は、当社にご相談ください。他社で制作されたホームページの保守も承っています。
ホームページ保守サポート
当社で保守を担当しているサイトでは、5分おきの死活監視と毎朝の巡回でサイトの異常を見守り、WordPress本体のセキュリティ修正は自動で適用する方針としています。今回のような脆弱性が公表されたときも、当社で影響を確認しています。
定期的にアップデートする「GBケア」
保守サポートのオプションとして、WordPress本体・プラグイン・サーバーのPHPを定期的に最新の状態へ更新し、更新後の動作確認まで行う「GBケア」もご用意しています。今回のようなプラグインの脆弱性にも、計画的に備えられます。
保守契約のない方からの、今回の9件についてのスポットでのご相談にも対応できます。まずはお尋ねください。
参考(公式情報)
- Wordfence:Rank Math SEO PROへの不正なコードの混入(CVE-2026-111862)
- Rank Math:3.0.123のセキュリティ事故についての案内(英語)
- TeamUpdraft:セキュリティ事故についての案内(英語)
- Wordfence:UpdraftCentralの接続キーの流出についての解説(英語)
- Patchstack:OttoKitの脆弱性(CVE-2026-110372)
- Wordfence:LearnPressの脆弱性(CVE-2026-104736)
- Patchstack:Conversational Forms for ChatBotの脆弱性(CVE-2026-110886)
- Patchstack:Bookticsの脆弱性(CVE-2026-109894)
- Wordfence:LatePointの脆弱性(CVE-2026-110653)
- Wordfence:Kirkiの脆弱性(CVE-2026-107762)
- Wordfence:EventON – Subscriberの脆弱性(CVE-2026-93300)
※本記事は2026年10月20日時点の公式情報をもとにしています。


