

WordPressプラグインの新たな脆弱性7件(Theme My Login・My Calendarほか)と確認方法
※当社で保守を担当しているサイトに、今回の7つのプラグインを使っているサイトはありませんので、ご安心ください。
2026年10月15日、WordPressのプラグインで重大な脆弱性が相次いで公表されました。
このうち、使っている場合に確認していただきたい7件をまとめました。7件のうち6件は、ログインしていない第三者から直接狙われるおそれがあるものです。該当するプラグインをお使いの場合は、早めの更新をおすすめします。
結論
| プラグイン | 危険度(CVSS) | 対象のバージョン | 更新先 | 攻撃の観測 |
|---|---|---|---|---|
| Theme My Login | 9.8 | 7.2.1以下 | 7.2.2以降 | あり |
| My Calendar | 9.8 | 3.8.7以下 | 3.8.8以降(古い系列は本文参照) | 公表時点で記載なし |
| MailOptin | 9.8 | 1.2.78.6以下 | 1.2.78.7以降 | 公表時点で記載なし |
| Mang Board | 9.8 | 2.4.4以下 | 2.4.5以降 | 公表時点で記載なし |
| ELEX WordPress HelpDesk | 9.8 | 3.3.7以下 | 3.3.8以降 | 公表時点で記載なし |
| Vulnity Security | 8.1 | 1.4.3以下 | 1.4.4以降 | 公表時点で記載なし |
| Backuply | 8.0 | 1.5.8以下 | 1.5.9以降 | 公表時点で記載なし |
- 危険度(CVSS)は10点満点で、9.8の5件は最も高い「緊急(Critical)」、Vulnity SecurityとBackuplyはその次の「重要(High)」に分類されています。
- Theme My Loginは、すでにこの脆弱性を狙った攻撃が確認されています。お使いの場合は最優先で更新してください。
- 当社で保守を担当しているサイトに、今回の7つのプラグインを使っているサイトはありません。
1. Theme My Login(攻撃を確認済み)
Theme My Loginは、ログイン画面や会員登録・パスワード再設定の画面を、サイトのデザインに合わせて表示するプラグインです。WordPress.orgによると、5万以上のサイトで使われています。
- どのような脆弱性か:本人確認をしないまま、パスワードを書き換えられてしまう問題です(CVE-2026-89079)。ログインしていない第三者が、管理者を含むほかの人のアカウントのパスワードを変えて、乗っ取れてしまうおそれがあります。
- 攻撃が成立する条件:「マルチサイト」(1つのWordPressで複数のサイトをまとめて運用する仕組み)で、特定の設定をしている場合です。どの設定が当てはまるかは、公表された情報には書かれていません。マルチサイトでお使いの場合は、設定にかかわらず更新してください。
- 攻撃の状況:セキュリティ企業のWordfenceは、この脆弱性を狙った攻撃を直近24時間で114件遮断したと公表しています(10月16日昼の時点)。これは遮断した件数で、乗っ取りが成功した件数ではありませんが、実際に狙われていることを示しています。
- 対応:この問題は7.2.2で修正されています。10月15日に公表されました。7.2.2以降(現在の最新は7.3.1)へ更新してください。
- 修正前のバージョンで運用していた場合:更新しても、すでに書き換えられたパスワードは元に戻りません。後述の「乗っ取りの痕跡」もあわせて確認してください。
2. My Calendar
My Calendarは、イベントの予定をカレンダーで表示するプラグインです。
- どのような脆弱性か:ログインしていない第三者が、最初に作られた管理者アカウントの認証情報を書き換えて、管理画面を乗っ取れてしまう問題です(CVE-2026-104798)。プラグインを有効にすると自動で作られ、最初から公開されているカレンダーのページが入り口になります。
- 対応:3.8系をお使いの場合は3.8.8以降へ更新してください。古い系列では、3.4.25/3.5.22/3.6.18/3.7.18でそれぞれ修正されています。10月15日に公表されました。公表時点では、実際の攻撃の観測は報告されていません。
3. MailOptin
MailOptinは、メールマガジンの登録フォームやポップアップを作るプラグインです。
- どのような脆弱性か:ログインしていない第三者が、管理者を含む既存のアカウントのパスワードを書き換えて、乗っ取れてしまう問題です(CVE-2026-109515)。
- 攻撃が成立する条件:サイトのどこかに、「WordPressのユーザー登録」用のフォームを公開している場合です。
- 対応:1.2.78.7以降へ更新してください。10月15日に公表されました。公表時点では、実際の攻撃の観測は報告されていません。
4. Mang Board
Mang Boardは、掲示板を作るプラグインです。
- どのような脆弱性か:ログインしていない第三者が、サーバーにファイルを置けてしまう問題です(CVE-2026-109219)。不正なプログラムを置かれると、サイトを乗っ取られるおそれがあります。
- 攻撃が成立する条件:掲示板で「ゲストの投稿」を許可している場合です。これはプラグインの初期設定の状態です。
- 対応:2.4.5以降へ更新してください。10月15日に公表されました。公表時点では、実際の攻撃の観測は報告されていません。なお、Mang Boardでは同じ時期に別の脆弱性も複数公表されています。更新後も、新しい更新が出ていないかを確かめてください。
5. ELEX WordPress HelpDesk
ELEX WordPress HelpDeskは、お問い合わせを「チケット」として管理する、サポート窓口用のプラグインです。
- どのような脆弱性か:メールで届いたお問い合わせを取り込む機能(IMAP)で、添付ファイルの種類を十分に確かめていないため、ログインしていない第三者がサーバーにファイルを置けてしまう問題です(CVE-2026-103768)。サイトの乗っ取りにつながるおそれがあります。
- 対応:3.3.8以降へ更新してください。10月15日に公表されました。公表時点では、実際の攻撃の観測は報告されていません。
6. Vulnity Security
Vulnity Securityは、セキュリティ対策のプラグインです。
- どのような脆弱性か:プラグインが用意するサーバー設定に不備があり、外から読めてはいけない認証用の情報が読めてしまう問題です(CVE-2026-75903)。この情報を手に入れた第三者が、ログインせずに管理者として入れてしまうおそれがあります。
- 攻撃が成立する条件:サーバーに「Nginx」(Webサーバーのソフトの一つ)を使っているサイトです。
- 対応:1.4.4以降へ更新してください。10月15日に公表されました。公表時点では、実際の攻撃の観測は報告されていません。
7. Backuply
Backuplyは、サイトのバックアップと復元を行うプラグインです。WordPress.orgによると、60万以上のサイトで使われています。
- どのような脆弱性か:ログインできる人がプロフィール欄に細工した値を仕込んでおくと、その後に管理者がバックアップからデータベースを復元したときに、仕込んだ命令が動いてしまう問題です(CVE-2026-93953)。その結果、あとから登録したアカウントが管理者になるように書き換えられ、サイトを乗っ取られるおそれがあります。
- 攻撃が成立する条件:攻撃する人が「購読者」以上のアカウント(会員登録などで作られる、いちばん権限の低いアカウントを含む)を持っていることと、その後に管理者がデータベースの復元を行うことの2つです。ほかの6件より条件は厳しいものの、使われているサイトが多いため、確認をおすすめします。
- 対応:1.5.9以降へ更新してください。修正版は10月1日に公開済みで、10月15日に詳しい情報が公表されました。公表時点では、実際の攻撃の観測は報告されていません。
お使いかどうかの確かめ方と、更新の注意
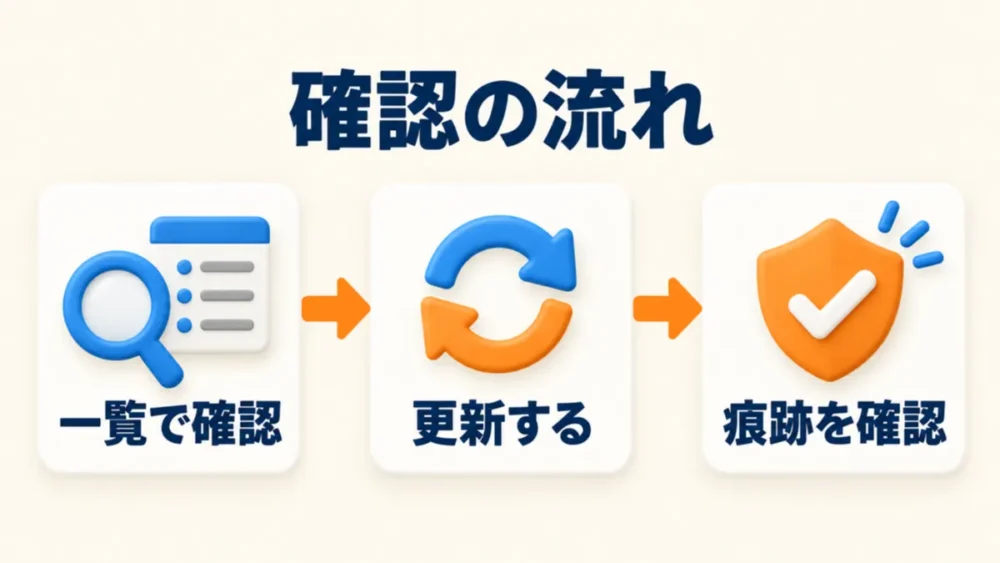
- プラグインの一覧を確かめる
WordPressの管理画面で「プラグイン」→「インストール済みプラグイン」を開き、上の7つの名前があるか、あればバージョンがいくつかを確認します。 - 更新の前にバックアップを取る
更新によって表示や動きが変わることがあります。万一に備えて、更新前にサイトのバックアップを取っておくと安心です。 - 更新する
対象のバージョンだった場合は、上の表の更新先へ更新します。更新後は、トップページやお問い合わせフォームなど、主なページが正しく動くかを確認してください。 - 乗っ取りの痕跡がないかを確認する
対象のバージョンのまま運用していた場合は、次の点も確認してください。- いつものパスワードで、管理画面にログインできるか(特にTheme My Login・My Calendar・MailOptin。パスワードを書き換えられた可能性があります)
- 管理画面の「ユーザー」に、見覚えのない管理者がいないか
- 管理画面の「設定」→「一般」で、「新規ユーザーのデフォルト権限グループ」が「管理者」になっていないか(特にBackuply)
- サーバーの「wp-content」フォルダの中に、見覚えのないPHPファイルがないか(特にMang BoardとELEX WordPress HelpDesk)
痕跡が見つかった場合は、更新するだけでは安心できません。不正なファイルや不審なアカウントの削除、パスワードの変更など、専門的な対応が必要になります。
ご自身での対応が難しい場合は
「どのプラグインが入っているか分からない」「更新して表示が崩れたらどうしよう」という場合は、当社にご相談ください。他社で制作されたホームページの保守も承っています。
ホームページ保守サポート
当社で保守を担当しているサイトでは、5分おきの死活監視と毎朝の巡回でサイトの異常を見守り、WordPress本体のセキュリティ修正版は自動で適用する方針としています。今回のような脆弱性が公表されたときも、当社で影響を確認しています。
定期的にアップデートする「GBケア」
保守サポートのオプションとして、WordPress本体・プラグイン・サーバーのPHPを定期的に最新の状態へ更新し、更新後の動作確認まで行う「GBケア」もご用意しています。今回のようなプラグインの脆弱性にも、計画的に備えられます。
保守契約のない方からの、今回の7件についてのスポットでのご相談にも対応できます。まずはお尋ねください。
参考(公式情報)
- Wordfence:Theme My Loginの脆弱性(CVE-2026-89079)
- Wordfence:My Calendarの脆弱性(CVE-2026-104798)
- Wordfence:MailOptinの脆弱性(CVE-2026-109515)
- Wordfence:Mang Boardの脆弱性(CVE-2026-109219)
- Wordfence:ELEX WordPress HelpDeskの脆弱性(CVE-2026-103768)
- Wordfence:Vulnity Securityの脆弱性(CVE-2026-75903)
- Wordfence:Backuplyの脆弱性(CVE-2026-93953)
- Wordfence:Backuplyの脆弱性の詳しい解説(英語)
※本記事は2026年10月16日時点の公式情報をもとにしています。


