WordPressプラグインの新たな脆弱性3件(Bricksforge・10Web Booster・SimpleForm)と確認方法
※当社で保守を担当しているサイトに、今回の3つのプラグインを使っているサイトはありませんので、ご安心ください。
2026年10月8日〜14日にかけて、WordPressのプラグインで重大な脆弱性が相次いで公表されました。
このうち、使っている場合に優先して確認していただきたい3件をまとめました。いずれも、ログインしていない第三者から直接狙われるおそれがあるものです。該当するプラグインをお使いの場合は、早めの更新をおすすめします。
結論
| プラグイン | 危険度(CVSS) | 対象のバージョン | 更新先 | 攻撃の観測 |
|---|---|---|---|---|
| Bricksforge | 10.0 | 3.1.8.9以下 | 最新の4.0.2 | あり |
| 10Web Booster | 9.8 | 2.34.10以下 | 2.34.11以降 | 公表時点で記載なし |
| SimpleForm | 9.8 | 3.10.0以下 | 3.10.1以降 | 公表時点で記載なし |
- 危険度(CVSS)は10点満点で、3件とも最も高い「緊急(Critical)」に分類されています。
- Bricksforgeは、すでに実際の攻撃が確認されています。お使いの場合は最優先で更新してください。
- 当社で保守を担当しているサイトに、今回の3つのプラグインを使っているサイトはありません。
1. Bricksforge(攻撃を確認済み)
Bricksforgeは、Webサイト制作ツール「Bricks」の機能を広げるプラグインです。
- どのような脆弱性か:ログインしていない第三者が、フォームの仕組みを通じてサーバーにファイルを置けてしまう問題です(CVE-2026-85097)。不正なプログラムを置かれると、サイトを乗っ取られるおそれがあります。
- 攻撃の状況:セキュリティ企業のPatchstackが、10月7日から実際の攻撃の試みを観測し、10月8日に公表しました。
- 対応:この問題は3.1.8.10で修正されています。ただし、10月8日公開の4.0.1では同じフォーム機能(Pro Forms)の別のアップロード問題も修正されており、10月13日公開の4.0.2でも安全対策が追加されています。最新の4.0.2への更新をおすすめします。
- 修正前のバージョンで運用していた場合:更新するだけでは、すでに置かれたファイルは消えません。後述の「乗っ取りの痕跡」もあわせて確認してください。また、4.0.2の更新履歴では、設定画面に保存している外部サービスのAPIキーを念のため再発行することもすすめられています。
2. 10Web Booster
10Web Boosterは、表示速度を改善するためのプラグインです。
- どのような脆弱性か:ログインしていない第三者が、サーバーにファイルを置けてしまう問題です(CVE-2026-108587)。サイトの乗っ取りにつながるおそれがあります。
- 攻撃が成立する条件:画像などを一括で最適化する処理が途中で一時停止したとき、本来は秘密にしておくべき確認用の値が、誰でも見られる場所に保存されてしまいます。この値を手に入れられることが、攻撃の条件です。
- 対応:2.34.11以降へ更新してください。10月14日に公表されました。公表時点では、実際の攻撃の観測は報告されていません。
3. SimpleForm
SimpleFormは、問い合わせフォームなどを作るプラグインです。
- どのような脆弱性か:ログインしていない第三者が、管理者の権限を持つアカウントを勝手に作れてしまう問題です(CVE-2026-104748)。管理者のアカウントを作られると、サイトの内容を自由に書き換えられてしまいます。
- 対応:3.10.1以降へ更新してください。10月13日に公表され、10月14日に情報が更新されています。公表時点では、実際の攻撃の観測は報告されていません。
お使いかどうかの確かめ方と、更新の注意
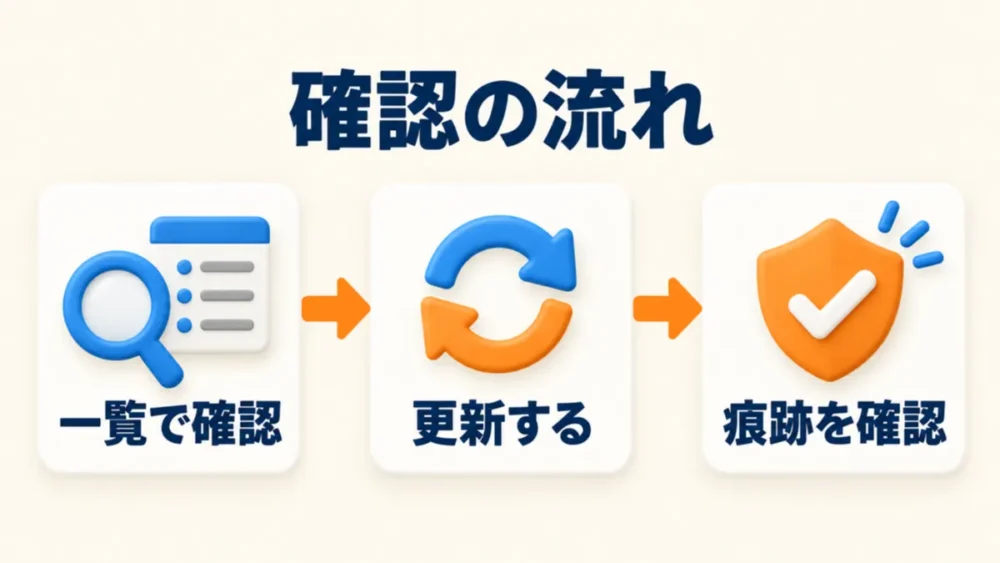
- プラグインの一覧を確かめる
WordPressの管理画面で「プラグイン」→「インストール済みプラグイン」を開き、上の3つの名前があるか、あればバージョンがいくつかを確認します。 - 更新の前にバックアップを取る
更新によって表示や動きが変わることがあります。万一に備えて、更新前にサイトのバックアップを取っておくと安心です。 - 更新する
対象のバージョンだった場合は、上の表の更新先へ更新します。更新後は、トップページやお問い合わせフォームなど、主なページが正しく動くかを確認してください。 - 乗っ取りの痕跡がないかを確認する
対象のバージョンのまま運用していた場合は、次の点も確認してください。- 管理画面の「ユーザー」に、見覚えのない管理者がいないか(特にSimpleForm)
- サーバーの「wp-content/uploads」フォルダの中に、見覚えのないPHPファイルがないか(特にBricksforgeと10Web Booster。Patchstackは、Bricksforgeの一時保存フォルダ内のPHPファイルや、「login_admin_」で始まるPHPファイルを攻撃の痕跡として挙げています)
痕跡が見つかった場合は、更新するだけでは安心できません。不正なファイルや不審なアカウントの削除、パスワードの変更など、専門的な対応が必要になります。
ご自身での対応が難しい場合は
「どのプラグインが入っているか分からない」「更新して表示が崩れたらどうしよう」という場合は、当社にご相談ください。他社で制作されたホームページの保守も承っています。
ホームページ保守サポート
当社で保守を担当しているサイトでは、5分おきの死活監視と毎朝の巡回でサイトの異常を見守り、WordPress本体のセキュリティ修正版は自動で適用する方針としています。今回のような脆弱性が公表されたときも、当社で影響を確認しています。
定期的にアップデートする「GBケア」
保守サポートのオプションとして、WordPress本体・プラグイン・サーバーのPHPを定期的に最新の状態へ更新し、更新後の動作確認まで行う「GBケア」もご用意しています。今回のようなプラグインの脆弱性にも、計画的に備えられます。
保守契約のない方からの、今回の3件についてのスポットでのご相談にも対応できます。まずはお尋ねください。
参考(公式情報)
- Patchstack:Bricksforgeの脆弱性(CVE-2026-85097)
- Bricksforge:更新履歴
- Wordfence:10Web Boosterの脆弱性(CVE-2026-108587)
- Wordfence:SimpleFormの脆弱性(CVE-2026-104748)
※本記事は2026年10月15日時点の公式情報をもとにしています。