WordPressの重大な脆弱性(CVE-2026-87902)への当社の対応について
平素より大変お世話になっております。株式会社グレート・ビーンズです。
2026年9月22日、WordPress 本体に重大な脆弱性(CVE-2026-87902)が公表されました。
当社で保守を担当しているすべてのサイトについて、対策を実施いたしますので、その内容をご報告いたします。
結論
- 今回の脆弱性の条件に弊社のサイトは当てはまりませんのでご安心ください。
- ただ、将来の脆弱性に適応するために、これを機に恒久的なセキュリティ対策を実施します。
どのような脆弱性か
外部から特殊な通信を送られることで、サイトの乗っ取りにつながるおそれがある脆弱性です。
- ログインや管理画面での操作がなくても、外部から直接狙われる可能性があります
- WordPress 4.7 から 7.1.1 まで、ほぼすべてのバージョンが対象です
- 公表の当日から、実際に攻撃が試みられていることが確認されています
レンタルサーバー各社(エックスサーバー等)からも、利用者に向けて速やかな対応を求める告知が出ています。
当社としてのリスク評価
一般的なリスク:高
前回(8月)の脆弱性は「管理画面にログインした状態で不審なリンクを開く」ことが条件でした。今回はお客様の操作に関係なく狙われるため、緊急度の高いものと判断しました。
なお、この攻撃が成立するには、サイトのテーマ(デザインの仕組み)が特定の構成になっている必要があります。当社が保守を担当するサイトを調査したところ、この条件に当てはまるサイトはありませんでした。ただし、今後別の攻撃方法が見つかる可能性もあるため、念のためすべてのサイトで対策を行います。
当社が行う対策
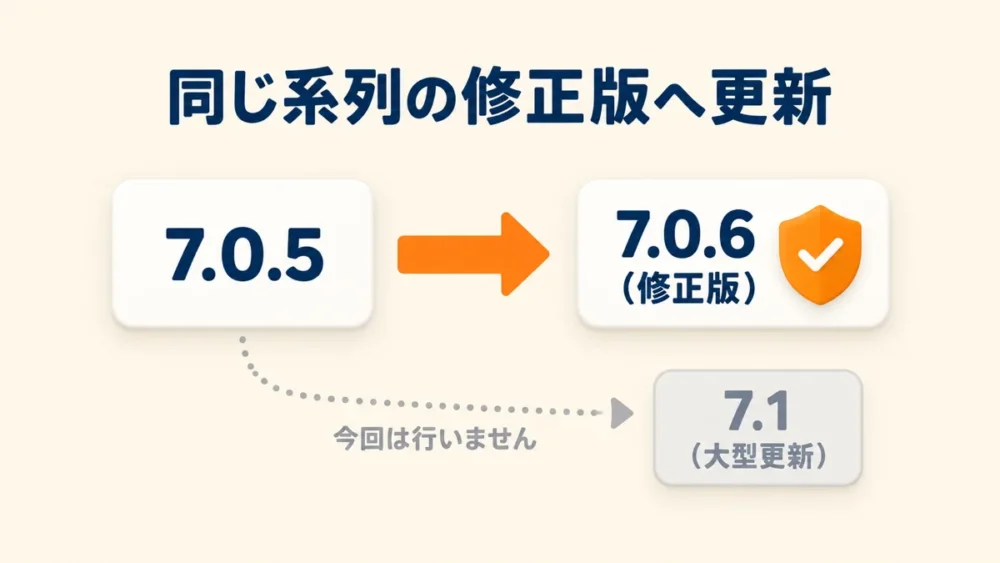
- WordPress 本体を、セキュリティ修正版へ更新します。
今お使いのバージョンの系列の中で、今回の問題が修正された版への更新です(例:7.0 系なら 7.0.6 へ)。デザインや機能が変わる大型の更新ではないため、表示や操作への影響はありません。 - 更新後、表示と主な機能の動作を確認します。
- 費用について
今回の対応は、保守契約の範囲内で行います。お客様に費用は発生しません。
今後の方針を変更します
当社ではこれまで、表示崩れや不具合を防ぐため、「制作時のバージョンのまま運用する」ことを原則としてきました。
しかし今回のように、公表から数時間で攻撃が始まるケースが増えています。そこで今後は、セキュリティの修正版に限って、自動で適用される設定に切り替えます。
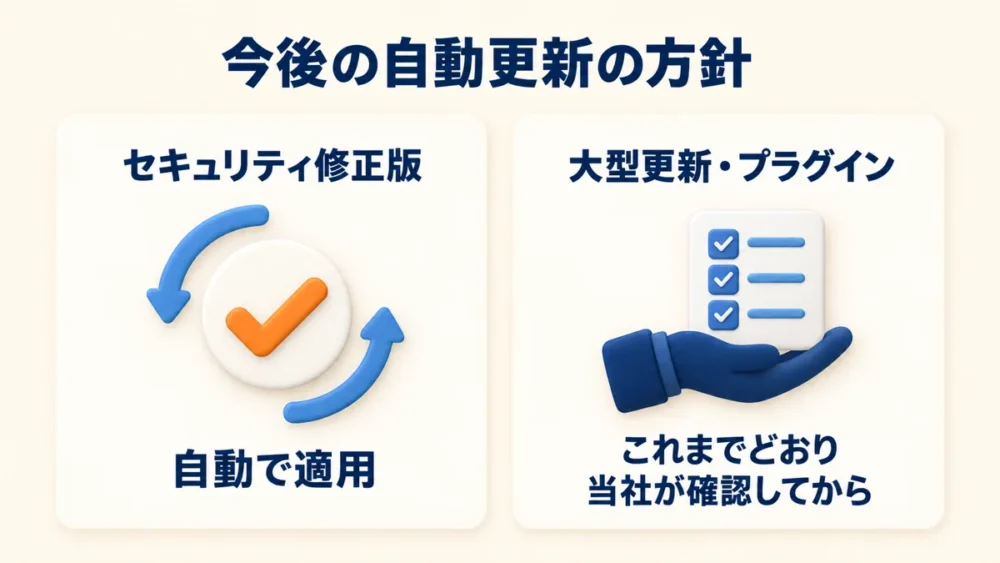
- セキュリティの修正版:自動で適用します(表示や機能は変わりません)
- 大型の更新(新しい系列への更新)・プラグインの更新:これまでどおり自動では行いません
これにより、次に同じような脆弱性が公表された場合も、修正版が出た時点で自動的に対策が入るようになります。
お客様へのお願い
(管理者権限のユーザーのみ)
管理画面に「WordPress ○○ が利用可能です。今すぐ更新してください」と表示されることがありますが、更新ボタンは押さずに、当社へご相談ください。このボタンは最新の大型バージョンへ一気に更新するもので、サイトの構成によっては表示崩れや機能の不具合が起きることがあります。
定期的なアップデートをご希望の方へ「GBケア」
セキュリティ修正版の自動適用だけでは、プラグインやサーバーの PHP(サイトを動かすプログラムの土台)の更新まではカバーできません。定期的に最新の状態へ更新し、動作確認まで行う「GBケア」もご用意しています。
ご不明な点がございましたら、お気軽にお問い合わせください。