WordPressプラグインの新たな脆弱性13件(Quick Page/Post Redirect・Lazy Blocksほか)と確認・対応方法
※当社で保守を担当しているWordPressサイトを確認したところ、今回の13件のプラグインを使っているサイトは見つかりませんでした(2026年11月16日時点の確認)。ご安心ください。
2026年11月12日から15日にかけて、WordPressのプラグインで脆弱性の公表・更新が相次ぎました。今回は、これらの13件をまとめました。
このうちQuick Page/Post Redirectは、配布元の更新の仕組みが乗っ取られ、不正なプログラムを仕込まれたバージョンが、何年も前から配られていたことが分かりました。また、2件は11月16日時点で修正バージョンがなく、更新では直せません。13件は対応の仕方が違うため、4つに分けてご説明します。
結論
| 製品 | 危険度(CVSS) | 対象のバージョン | 更新先(または対応) | 攻撃の観測 |
|---|---|---|---|---|
| Quick Page/Post Redirect | 10 | 5.2.1〜5.2.3(公式以外から配られたもの) | 削除して別のプラグインへ | 改ざんされたバージョンの配布と、迷惑な宣伝の差し込みを確認 |
| Auth Armor | 9.8 | 1.0.3以下 | 修正バージョンなし(停止・削除) | 記載なし |
| Swipe | 8.1 | 1.4以下 | 修正バージョンなし(停止・削除) | 記載なし |
| AutomatorWP Pro Webhooks | 9.8 | 1.4.4以下 | 1.4.5以降 | 記載なし |
| Chatterbug Forms | 9.8 | 1.0.2以下 | 1.1以降 | 記載なし |
| ELEX HelpDesk | 9.8 | 3.3.9以下 | 3.4.0以降 | 記載なし |
| Shipo | 9.8 | 1.6〜1.8.0 | 1.8.1以降(最新は1.8.4) | 記載なし |
| Cloud Storage Manager for Fluent Forms | 9.8 | 1.2.0以下 | 1.2.5以降(最新は1.2.9) | 記載なし |
| Lazy Blocks | 9.8 | 3.0.0未満 | 3.0.0以降(最新は4.5.1) | 記載なし |
| Drag and Drop File Upload for Elementor Forms | 8.2 | 1.6.2以下 | 1.6.3以降 | 記載なし |
| Give – Peer-to-Peer | 7.5(2件) | 2.9.5以下 | 2.9.6以降 | 記載なし |
| MemberDash | 8.8 | 1.8.7以下 | 1.8.8以降 | 記載なし |
| Optimole | 7.1 | 4.2.19以下 | 4.2.20以降 | 記載なし |
- 危険度(CVSS)は10点満点で、9.0以上は「緊急(Critical)」です。Quick Page/Post Redirectは、Patchstackの評価です。ShipoはWordfenceでは9.8、WPScanでは7.2、OptimoleはWordfenceでは7.1、WPScanでは8.0と、評価が分かれています。
- 攻撃の観測は、Wordfence・WPScan・Patchstackなどの、2026年11月16日時点の公開情報です。Quick Page/Post Redirectは、調査した会社(Anchor Hosting)が、改ざんされたバージョンの配布と、ログインしていない訪問者や検索エンジンにだけ迷惑な宣伝を見せる動きを確認しています。
- AutomatorWP Pro Webhooks・Give – Peer-to-Peer・MemberDashは、有料のプラグインです。
- Quick Page/Post Redirectをお使いの場合は、バージョンの番号にかかわらず、削除して別のプラグインに切り替え、乗っ取りの痕跡がないかを確かめてください。
13件は、対応の仕方で4つに分けられます
13件は、「改ざんされたものが配られたか」「修正バージョンがあるか」「ログインしていない第三者から狙えるか」で、次の4つに分けられます。
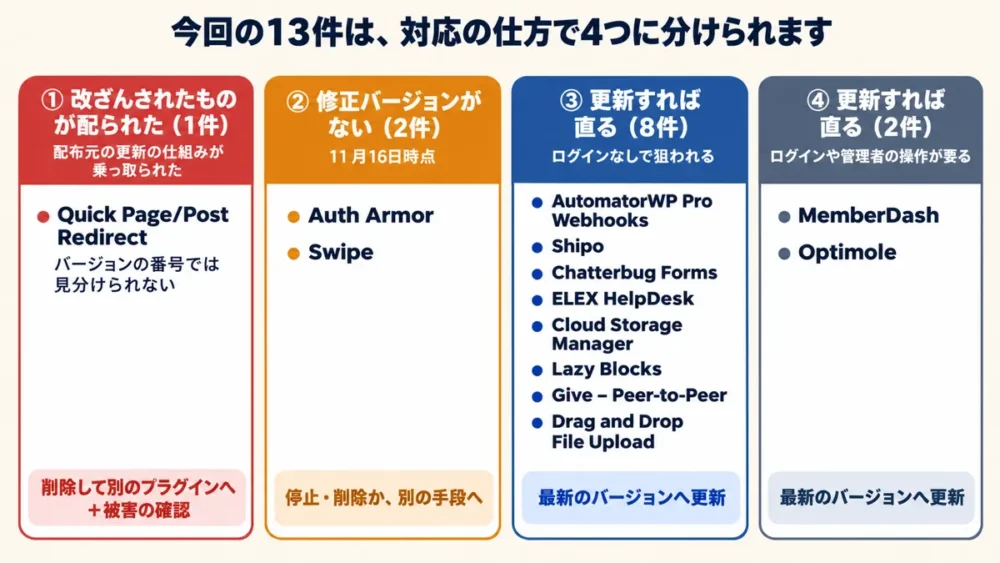
- ① 改ざんされたバージョンが配られた(1件):Quick Page/Post Redirect。バージョンの番号だけでは安全かどうか分かりません。削除して別のプラグインに切り替え、被害がないかを確かめてください。
- ② 修正バージョンがまだない(2件):Swipe・Auth Armor。更新では直せません。使っている場合は、停止・削除するか、別の手段への切り替えをご検討ください。
- ③ 更新すれば直る・ログインなしで狙われる(8件):修正バージョンが公開されています。多くは特定の設定や使い方のときだけ当てはまりますが、条件にかかわらず、最新のバージョンへ更新してください。
- ④ 更新すれば直る・ログインや管理者の操作が要る(2件):MemberDash・Optimole。すぐに狙われる危険は③より低いものの、最新のバージョンへ更新してください。
1. Quick Page/Post Redirect(改ざんされたバージョンが配られた)
Quick Page/Post Redirectは、ページや投稿を、別のURLへ転送(リダイレクト)するためのプラグインです(プラグインのフォルダ名は「quick-pagepost-redirect-plugin」)。
- 何が起きたか:このプラグインには、WordPress公式のプラグインページを通さずに、開発元のサーバーから更新を受け取る仕組みが入っていました。この仕組みが乗っ取られ、2021年3月ごろから、不正なプログラムを仕込まれた「5.2.3」が配られていたことが分かりました(CVE-2026-126697)。
- どうなるか:ログインしていない訪問者や検索エンジンにだけ、迷惑な宣伝(SEOスパム)が差し込まれる動きが確認されています。外から任意のプログラムを送り込まれるおそれもあります。
- 注意:画面に出るバージョンの番号だけでは、改ざんされたものかどうかを見分けられません。何年も前から配られていたため、新しく攻撃が始まったわけではありませんが、気づかないまま使い続けているおそれがあります。
- 対応:削除して、別のリダイレクトのプラグイン(RedirectionやSafe Redirect Managerなど)に切り替えてください。WordPress公式のプラグインページは、2026年4月14日から配布が止められています。サイトが乗っ取られていることを前提に、下の「乗っ取りの痕跡がないかを確認する」もあわせて行ってください。プラグインのフォルダに「updater」というフォルダが残っていないかの確認など、専門的な確認が必要になることがあります。
2. 修正バージョンがまだない2件
次の2件は、11月16日時点で修正バージョンがなく、WordPress公式のプラグインページは配布が止められています。使っている場合は、更新を待たずに対応してください。
2件とも、対応は「停止(無効化)して削除する」か「別の手段に切り替える」です。
- Auth Armor(1.0.3以下・危険度9.8):パスワードを使わずにログインするためのプラグインです(フォルダ名は「auth-armor-passwordless-login」)。ログインしていない第三者に、プラグインに保存した接続のための認証情報を読まれ、管理者のアカウントを乗っ取られるおそれがあります(CVE-2026-110960)。10月30日から配布が止められています。削除したあと、Auth Armorの側で発行した認証情報も作り直してください。
- Swipe(1.4以下・危険度8.1):ログインの確かめ方に不備があり、アプリでログインしている利用者(管理者を含む)になりすまされるおそれがあります(CVE-2026-119258)。10月29日から配布が止められています。
3. 更新すれば直る・ログインなしで狙われる8件
次の8件は、ログインしていない第三者から狙われますが、修正バージョンが公開されています。使っている場合は、最新のバージョンへ更新してください。多くは特定の設定や使い方のときだけ当てはまりますが、当てはまるかどうかを確かめるより、更新するほうが確実です。
管理者のアカウントを乗っ取られるもの
- AutomatorWP Pro Webhooks(1.4.4以下・危険度9.8):作業を自動化するプラグイン「AutomatorWP」の、有料の追加機能です。外から受け取った合図(Webhook)で利用者の情報を書き換える設定にしていて、利用者を指定する欄を空にしているなど、特定の組み合わせのときに、管理者を含む他人のパスワードを変えられるおそれがあります(CVE-2026-126173)。1.4.5以降へ更新してください。AutomatorWPの本体とは別のものです。
- Shipo(1.6〜1.8.0・危険度9.8):ログインの名前(ユーザー名)を知っている第三者が、管理者になりすまして、新しい管理者のアカウントを作れるおそれがあります(CVE-2026-19907)。1.8.1以降へ更新してください。11月16日時点の最新は1.8.4です。
サーバーにファイルを置かれる・プログラムを実行されるもの
- Chatterbug Forms(1.0.2以下・危険度9.8):フォームを作るプラグインです。ファイルを添付できる欄で、受け付けるファイルの種類を制限していないとき、任意のファイルを置かれ、プログラムを実行されるおそれがあります(CVE-2026-125055)。1.1以降へ更新してください。
- ELEX HelpDesk(3.3.9以下・危険度9.8):問い合わせの受付を管理するプラグインです。受付のフォームを置いたページ([wsdesk_support])を公開しているとき、プログラムを実行されるおそれがあります(CVE-2026-119077)。3.4.0以降へ更新してください。
- Cloud Storage Manager for Fluent Forms(1.2.0以下・危険度9.8):フォーム「Fluent Forms」で受け取ったファイルを、Googleドライブに保存するプラグインです。ファイルの名前を細工され、だれでも見られる場所に任意のファイルを書き込まれ、プログラムを実行されるおそれがあります(CVE-2026-120522)。1.2.5以降へ更新してください。11月16日時点の最新は1.2.9です。
- Lazy Blocks(3.0.0未満・危険度9.8):ブロックエディターに独自のブロックを作るプラグインです。プログラムを実行されるおそれがあります(CVE-2026-127048)。修正された3.0.0は2022年11月に公開されていて、11月16日時点の最新は4.5.1です。長く更新していないサイトだけが当てはまりますが、念のためバージョンをご確認ください。
- Give – Peer-to-Peer(2.9.5以下・危険度7.5が2件):寄付を集めるプラグイン「GiveWP」の、有料の追加機能です。データベースを不正に操作される不具合(CVE-2026-82568。2.9.3以下)と、チームの情報を書き換えられたり、画像などを置かれたりする不具合(CVE-2026-82663。2.9.5以下)があり、2つを組み合わせるとプログラムを実行されるおそれがあります。2.9.6以降へ更新してください。
サーバーのファイルを消されるもの
- Drag and Drop File Upload for Elementor Forms(1.6.2以下・危険度8.2):ページを作るプラグイン「Elementor」のフォームに、ファイルを添付する欄を加えるプラグインです。特定の設定(yeepdf_not_save)にしているとき、サーバー上のファイルを消されるおそれがあります(CVE-2026-124218)。WordPressの設定ファイル(wp-config.php)を消されると、サイトを乗っ取られることにつながります。1.6.3以降へ更新してください。
4. 更新すれば直る・ログインや管理者の操作が要る2件
MemberDash(1.8.7以下)
会員制のサイトを作る、有料のプラグインです。
- どのような脆弱性か:「購読者」以上のアカウントで、管理者を含む他人のメールアドレスやパスワードを書き換えられ、管理者のアカウントを乗っ取られるおそれがあります(CVE-2026-18053・危険度8.8)。会員登録ができるサイトでは、だれでも作れるアカウントから狙われます。
- 対応:1.8.8以降へ更新してください。
Optimole(4.2.19以下)
画像を軽くして速く表示するプラグインで、20万件以上のサイトで使われています。
- どのような脆弱性か:サーバーに特定の部品(PEARのArchive_Tar)があり、不正な内容のコメントを書き込まれたあと、管理者が画像の名前を変える操作をしたときに、サーバー上のファイルを消されるおそれがあります(CVE-2026-124969)。攻撃する側だけでは成り立たないため、危険度は7.1(WPScanでは8.0)の評価です。
- 対応:4.2.20以降へ更新してください。
お使いかどうかの確かめ方と、対応の注意
- プラグインの一覧を確かめる
WordPressの管理画面で「プラグイン」→「インストール済みプラグイン」を開き、今回のプラグインがあるか、あればバージョンがいくつかを確認します。無効化しているプラグインも、残っていれば削除をおすすめします。 - Quick Page/Post Redirectと、修正バージョンがないものは、削除する
Quick Page/Post Redirectと、Swipe・Auth Armorは、更新では直せません。停止(無効化)したあと、削除してください。ページの転送などサイトの機能に使っている場合は、別のプラグインに切り替えてから削除し、表示や動きが変わらないかを確かめてください。 - 更新や削除の前にバックアップを取る
更新や削除によって表示や動きが変わることがあるため、前もってバックアップを取っておくと安心です。 - 更新・削除のあと、主なページを確かめる
トップページやお問い合わせフォーム、会員のページや寄付の流れなど、主なページが正しく動くかを確認してください。 - 乗っ取りの痕跡がないかを確認する
対応の前に、すでに攻撃を受けていることもあります。対応したあとも、次の点を確認してください。- いつものパスワードで、管理画面にログインできるか
- 管理画面の「ユーザー」に、見覚えのない管理者がいないか
- 管理画面の「プラグイン」に、見覚えのないプラグインがないか
- サーバーの「wp-content」フォルダの中(画像などを置く「uploads」も含む)に、見覚えのないPHPファイルやフォルダがないか
- ログインしていない状態や、Googleの検索結果で、見覚えのない宣伝や別のサイトへの転送が出ていないか
痕跡が見つかった場合は、更新や削除だけでは安心できません。不正なファイルや不審なアカウントの削除、パスワードの変更など、専門的な対応が必要になります。
ご自身での対応が難しい場合は
「どのプラグインが入っているか分からない」「止めるとサイトの機能に影響が出ないか心配」という場合は、当社にご相談ください。他社で制作されたホームページの保守も承っています。
ホームページ保守サポート
当社で保守を担当しているサイトでは、5分おきの死活監視と毎朝の巡回でサイトの異常を見守り、WordPress本体のセキュリティ修正は自動で適用する方針としています。今回のような脆弱性が公表されたときも、当社で影響を確認しています。
定期的にアップデートする「GBケア」
保守サポートのオプションとして、WordPress本体・プラグイン・サーバーのPHPを定期的に最新の状態へ更新し、更新後の動作確認まで行う「GBケア」もご用意しています。今回のような脆弱性にも、計画的に備えられます。
保守契約のない方からの、今回の13件についてのスポットでのご相談にも対応できます。まずはお尋ねください。
参考(公式情報)
- Patchstack:Quick Page/Post Redirectの脆弱性(CVE-2026-126697)(英語)
- WPScan:Quick Page/Post Redirectの脆弱性(CVE-2026-126697)(英語)
- Anchor Hosting:Quick Page/Post Redirectの調査報告(英語)
- WPScan:Auth Armorの脆弱性(CVE-2026-110960)(英語)
- WPScan:Swipeの脆弱性(CVE-2026-119258)(英語)
- Wordfence:AutomatorWP Pro Webhooksの脆弱性(CVE-2026-126173)(英語)
- Wordfence:Shipoの脆弱性(CVE-2026-19907)(英語)
- Wordfence:Chatterbug Formsの脆弱性(CVE-2026-125055)(英語)
- Wordfence:ELEX HelpDeskの脆弱性(CVE-2026-119077)(英語)
- Wordfence:Cloud Storage Manager for Fluent Formsの脆弱性(CVE-2026-120522)(英語)
- WPScan:Lazy Blocksの脆弱性(CVE-2026-127048)(英語)
- Wordfence:Give – Peer-to-Peerの脆弱性(CVE-2026-82568)(英語)
- Wordfence:Drag and Drop File Upload for Elementor Formsの脆弱性(CVE-2026-124218)(英語)
- Wordfence:MemberDashの脆弱性(CVE-2026-18053)(英語)
- Wordfence:Optimoleの脆弱性(CVE-2026-124969)(英語)
※本記事は2026年11月16日時点の公式情報をもとにしています。