WordPressプラグインの新たな脆弱性2件(s2Member・Ultra Addons for Contact Form 7)と確認・対応方法
※当社で保守を担当しているWordPressサイトを確認したところ、今回の2件のプラグインを使っているサイトはありませんでした(2026年11月4日時点の確認)。ご安心ください。
2026年11月2日に、WordPressのプラグインで、重大な脆弱性が2件公表されました。
会員制のサイトを作る「s2Member」と、お問い合わせフォームのプラグイン「Contact Form 7」に機能を加える「Ultra Addons for Contact Form 7」です。危険度(CVSS)は2件とも9.8ですが、攻撃に必要な条件は違います。特にs2Memberは、脆弱性の情報を公表しているPatchstackが「悪用が確認されている」と表示しています。該当するプラグインをお使いの場合は、早めの更新をおすすめします。
なお、Ultra Addons for Contact Form 7は、Contact Form 7本体とは開発元が別のプラグインです。Contact Form 7本体は、今回の対象ではありません。
結論
| 製品 | 危険度(CVSS) | 対象のバージョン | 更新先 | 攻撃の観測 |
|---|---|---|---|---|
| s2Member | 9.8 | 260927以下 | 261001以降 | Patchstackが「悪用あり」と表示(詳細は未掲載) |
| Ultra Addons for Contact Form 7 | 9.8 | 3.5.54以下 | 3.5.55以降 | 報告なし |
- 危険度(CVSS)は10点満点で、9.0以上は「緊急(Critical)」です。s2Memberは、Wordfenceの9.8のほかに、Patchstackが10と評価しています。
- 攻撃の観測は、脆弱性を公表したWordfenceとPatchstackの、2026年11月4日時点の公開情報です。s2Memberは、Patchstackが「悪用が確認されている」と表示していますが、どのような攻撃が観測されたかの詳細は掲載されていません。Ultra Addons for Contact Form 7は、攻撃の観測の記載はありません。
- s2Memberをお使いの場合は、すぐに261001以降へ更新してください。
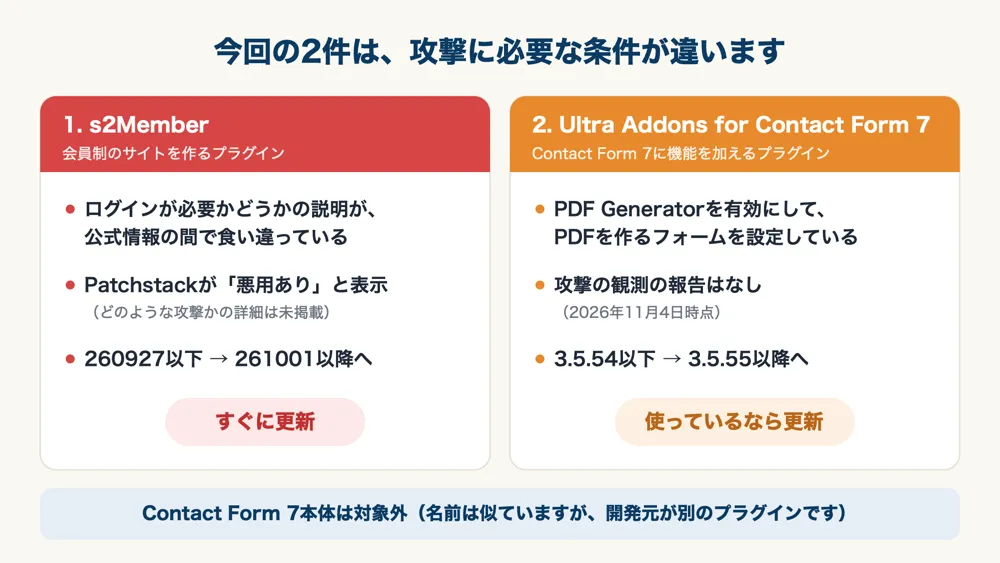
2件は、攻撃に必要な条件が違います。s2Memberは、ログインが必要かどうかの説明が公式情報の間で食い違っていて、ログインしていない第三者から狙われる可能性を否定できません。Ultra Addons for Contact Form 7は、追加機能の「PDF Generator」を有効にし、送信内容をPDFにするフォームを設定しているときに狙われます。
1. s2Member(悪用の表示あり)
s2Memberは、会員制のサイトを作るプラグインです。会員の種類ごとにページの閲覧を制限したり、PayPalなどの決済と組み合わせて有料会員を募ったりできます。
- どのような脆弱性か:PayPalから届く支払いの通知(IPN)を処理する箇所で、商品名(item_name)など外部から送られた値から、PHPのプログラムとして動く部分を取り除く処理に不備がありました。取り除いたあとの別の処理で、プログラムとして動く文字列が組み立て直されてしまい、メールの文面のテンプレートを通じて、サーバー上で任意のプログラムを実行されるおそれがあります(CVE-2026-86596)。
- 攻撃に必要な条件:公式情報の間で食い違いがあります。Wordfenceの題名と危険度の評価、Patchstackは「ログイン不要」としていますが、Wordfenceの説明文では「特定の権限以上でログインした利用者」が必要とされています。ログインが必要かどうかにかかわらず、更新で対応してください。
- 攻撃の状況:Patchstackは「悪用が確認されている(Known to be exploited)」と表示しています。ただし、どのような攻撃が観測されたかの詳細は、11月4日時点で掲載されていません。
- 対応:261001以降へ更新してください。11月4日時点の最新は261017です。s2Memberのバージョンは、公開した年月日を表す6桁の数字です(例:261001=2026年10月1日)。有料の追加機能「s2Member Pro」をお使いの場合は、Proも最新のバージョンにそろえてください(Proの更新にも、セキュリティの修正が含まれています)。
2. Ultra Addons for Contact Form 7(PDF Generatorを使っているサイト)
Ultra Addons for Contact Form 7は、お問い合わせフォームのプラグイン「Contact Form 7」に、入力欄の種類や、送信内容のPDF化などの機能を加えるプラグインです。Contact Form 7本体とは、開発元が別です。
- どのような脆弱性か:フォームから送られた値を処理する箇所で、ファイルの場所の確認が不十分でした。ログインしていない第三者が、サーバーに細工したデータを渡すことで(PHPオブジェクト注入)、サーバー上の任意のファイルを削除できてしまいます(CVE-2026-102435)。WordPressの設定ファイル「wp-config.php」を消されると、サイトの初期設定の画面が出てしまい、乗っ取りにつながるおそれがあります。
- 当てはまる条件:Ultra Addonsの追加機能「PDF Generator」を有効にし、送信内容をPDFにするフォームを設定しているサイトです。この機能を使っていないサイトは当てはまりませんが、設定を確かめるのが難しい場合は、更新をおすすめします。
- 攻撃の状況:Wordfenceの情報に、攻撃の観測の記載はありません。
- 対応:3.5.55以降へ更新してください。11月4日時点の最新は3.5.57です。
お使いかどうかの確かめ方と、更新の注意
- プラグインの一覧を確かめる
WordPressの管理画面で「プラグイン」→「インストール済みプラグイン」を開き、「s2Member」と「Ultra Addons for Contact Form 7」があるか、あればバージョンがいくつかを確認します。「Contact Form 7」だけが入っている場合は、今回の対象ではありません。名前が似ているので、取り違えにご注意ください。 - Ultra Addonsは、PDF Generatorを使っているかを確かめる
Ultra Addons for Contact Form 7が入っている場合は、その設定で、追加機能の「PDF Generator」が有効になっているかを確認します。有効になっていなくても、更新しておくと安心です。 - 更新の前にバックアップを取る
更新によって表示や動きが変わることがあるため、更新前にバックアップを取っておくと安心です。 - 更新し、主なページを確かめる
表の更新先へ更新し、トップページやお問い合わせフォームなど、主なページが正しく動くかを確認してください。s2Memberは、会員のログインや有料会員の申し込み・支払いの流れを、Ultra Addonsは、フォームの送信やPDFの作成を確かめます。 - 乗っ取りの痕跡がないかを確認する
更新の前に、すでに攻撃を受けていることもあります。更新したあとも、次の点を確認してください。- いつものパスワードで、管理画面にログインできるか
- サイトを開いたときに、WordPressの初期設定の画面が出ないか
- 管理画面の「ユーザー」に、見覚えのない管理者がいないか
- 管理画面の「プラグイン」に、見覚えのないプラグインがないか
- サーバーの「wp-content」フォルダの中(画像などを置く「uploads」も含む)に、見覚えのないPHPファイルやフォルダがないか
痕跡が見つかった場合は、更新するだけでは安心できません。不正なファイルや不審なアカウントの削除、パスワードの変更など、専門的な対応が必要になります。
ご自身での対応が難しい場合は
「どのプラグインが入っているか分からない」「PDF Generatorを使っているか分からない」という場合は、当社にご相談ください。他社で制作されたホームページの保守も承っています。
ホームページ保守サポート
当社で保守を担当しているサイトでは、5分おきの死活監視と毎朝の巡回でサイトの異常を見守り、WordPress本体のセキュリティ修正は自動で適用する方針としています。今回のような脆弱性が公表されたときも、当社で影響を確認しています。
定期的にアップデートする「GBケア」
保守サポートのオプションとして、WordPress本体・プラグイン・サーバーのPHPを定期的に最新の状態へ更新し、更新後の動作確認まで行う「GBケア」もご用意しています。今回のような脆弱性にも、計画的に備えられます。
保守契約のない方からの、今回の2件についてのスポットでのご相談にも対応できます。まずはお尋ねください。
参考(公式情報)
- Wordfence:s2Memberの脆弱性(CVE-2026-86596)(英語)
- Patchstack:s2Memberの脆弱性(CVE-2026-86596)(英語)
- Wordfence:Ultra Addons for Contact Form 7の脆弱性(CVE-2026-102435)(英語)
※本記事は2026年11月4日時点の公式情報をもとにしています。