WordPressのテーマ・プラグインの新たな脆弱性11件(Ultimate Member・Contact Form 7ほか)と確認・対応方法
※当社で保守を担当しているWordPressサイトを確認したところ、今回の11件のうちContact Form 7を使っているサイトが3件ありましたが、対象のバージョンで、かつ脆弱性が成立する条件(ファイル添付の欄があり、保存先のフォルダの一覧が公開されている)に当てはまるサイトはありませんでした(2026年11月2日時点の確認)。念のため、順次最新のバージョンへの更新を進めます。ほかの10件を使っているサイトはありませんでした。
2026年10月26日〜31日に、WordPressのテーマとプラグインで、重大な脆弱性が相次いで公表されました。
このうち、使っている場合に確認していただきたい11件をまとめました。利用者の多い「Contact Form 7」「Ultimate Member」「Gravity Forms」や、テーマの「Avada」が含まれています。危険度(CVSS)は7.5〜9.8で、攻撃に必要な条件はそれぞれ違います。11月2日時点で、攻撃の観測が公式に報告されたものはありませんが、ログインせずに狙えるものが多いため、該当する製品をお使いの場合は早めの更新をおすすめします。
結論
| 製品 | 危険度(CVSS) | 対象のバージョン | 更新先 | 攻撃の観測 |
|---|---|---|---|---|
| Ultimate Member | 9.8 | 2.13.1以下 | 2.14.0以降 | 報告なし |
| WP Project Manager | 9.8 | 4.1.1以下 | 4.1.2以降 | 報告なし |
| SimpleForm(旧FormFlow) | 9.8 | 3.10.2以下 | 3.11.0以降 | 報告なし |
| Acadlix LMS | 9.1 | 1.1.9以下 | 1.2.0以降 | 報告なし |
| WP Directory Kit | 7.5 | 1.6.0以下 | 1.6.1以降 | 報告なし |
| Contact Form 7 | 8.1 | 6.2〜6.2.3 | 6.2.4以降 | 報告なし |
| Gravity Forms | 9.8 | 3.1.2以下 | 3.1.3以降 | 報告なし |
| Avada(テーマ) | 8.1 | 7.16.2以下 | 7.16.4以降 | 報告なし |
| WP Social | 8.1 | 3.2.2以下 | 3.2.3以降 | 報告なし |
| Easy Digital Downloads | 8.1 | 3.7.2以下 | 3.7.3以降 | 報告なし |
| SureCart | 8.1 | 4.9.5以下 | 4.9.6以降 | 報告なし |
- 危険度(CVSS)は10点満点で、9.0以上は「緊急(Critical)」、7.0〜8.9は「重要(High)」です。WP Directory Kitは、Wordfenceの7.5のほかに、Patchstackが9.3と評価しています。
- 攻撃の観測は、脆弱性を公表したWordfenceとPatchstackの、2026年11月2日時点の公開情報です。11件とも、攻撃の観測の記載はありません。ただしUltimate MemberとContact Form 7は、Patchstackが「今後攻撃に使われる見込み」としています。
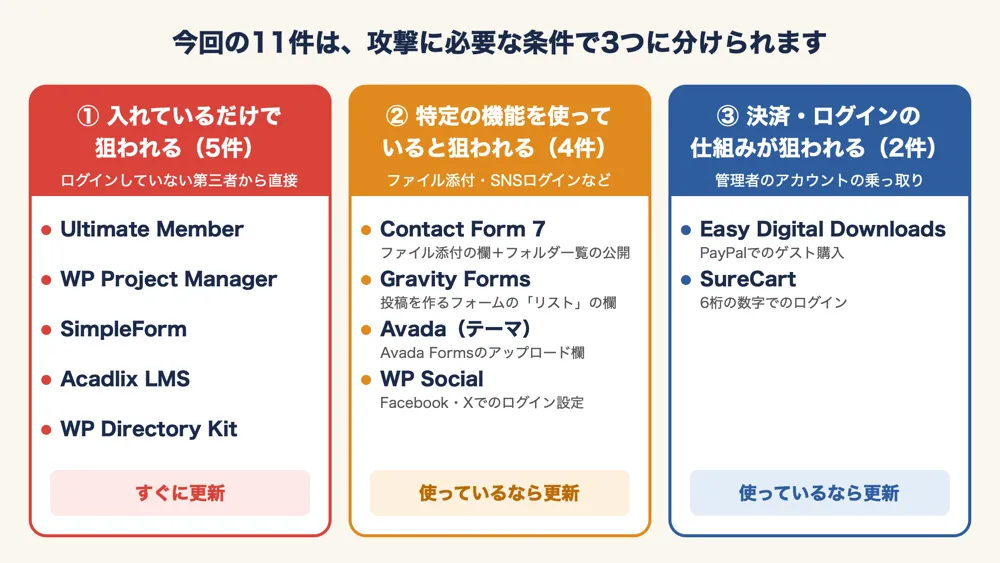
- Ultimate Member・WP Project Manager・SimpleForm・Acadlix LMS・WP Directory Kitをお使いの場合は、すぐに表の更新先へ更新してください。
11件は、攻撃に必要な条件で3つに分けられます。①の5件は、入れているだけで、ログインしていない第三者から直接狙われるおそれがあります。②の4件は、ファイル添付の欄やSNSでのログインなど、特定の機能を使っているときに狙われます。③の2件は、決済やログインの仕組みそのものを使って、管理者のアカウントを乗っ取られるおそれがあります。
1. Ultimate Member
Ultimate Memberは、会員登録やログイン、会員ページを作るプラグインです。利用者の多いプラグインの一つです。
- どのような脆弱性か:ログインしていない第三者が、サーバーに細工したデータを渡し、サイトに入っているプログラムの処理を呼び出せてしまいます(PHPオブジェクト注入。CVE-2026-115968)。この種類の脆弱性は、同じサイトに入っている他のプラグインやテーマの作りによって、ファイルの削除や不正なプログラムの実行につながることがあります。
- 攻撃の状況:公表したPatchstackは、攻撃の観測は記載していませんが、「今後攻撃に使われる見込み」としています。
- 対応:2.14.0以降へ更新してください。11月2日時点の最新は2.14.1です。
2. WP Project Manager
WP Project Manager(weDevs)は、WordPressの管理画面でプロジェクトやタスクを管理するプラグインです。
- どのような脆弱性か:外部から受け取る値を確かめる処理が、操作する人の権限を確かめる前に動く作りになっていて、その値が関数の名前として実行されていました。ログインしていない第三者が、サーバー上で任意のプログラムを実行できてしまいます(CVE-2026-116512)。
- 対応:4.1.2以降へ更新してください。
3. SimpleForm(旧FormFlow)
SimpleFormは、お問い合わせフォームを作るプラグインです。以前は「FormFlow」という名前でした。
- どのような脆弱性か:フォームから送られるファイルの名前の末尾に「.」(ドット)を付けると、ファイルの種類の確認をすり抜けて、PHPのプログラムなどの危険なファイルをアップロードできてしまいます(CVE-2026-118235)。攻撃に必要な確認用の文字列(nonce)は、フォームを置いた公開ページから誰でも取れるため、ログインしていない第三者が攻撃できます。
- 当てはまる条件:SimpleFormのフォームを公開ページに置いているサイトです。
- 対応:3.11.0以降へ更新してください。
4. Acadlix LMS
Acadlix LMSは、オンライン講座やeラーニングのサイトを作るプラグインです。
- どのような脆弱性か:ファイルを削除する処理で、削除してよいファイルかの確認が抜けていました。サーバー上の任意のファイルを削除でき、WordPressの設定ファイル「wp-config.php」を消されると、サイトの初期設定の画面が出てしまい、乗っ取りにつながるおそれがあります(CVE-2026-103882)。公式の説明では「購読者以上の権限」が必要とされていますが、攻撃に必要な確認用の文字列(nonce)が公開ページのプログラムに含まれているため、実際にはログインしていない第三者でも攻撃できる状態です。
- 対応:1.2.0以降へ更新してください。
5. WP Directory Kit
WP Directory Kitは、不動産や店舗などの一覧(ディレクトリ)のサイトを作るプラグインです。
- どのような脆弱性か:外部から受け取る値(idfield)をそのままデータベースへの問い合わせに使っていたため、ログインしていない第三者が、データベースの中身を読み出せてしまいます(SQLインジェクション。CVE-2026-109197)。ユーザー名やパスワードの暗号化された値などが漏れるおそれがあります。
- 対応:1.6.1以降へ更新してください。
6. Contact Form 7(ファイル添付の欄があるフォームを公開しているサイト)
Contact Form 7は、お問い合わせフォームを作る定番のプラグインで、日本のWordPressサイトの多くで使われています。
- どのような脆弱性か:フォームの「ファイル添付」の欄から送られたファイルの種類を確かめる処理に不備があり、ログインしていない第三者が、危険なファイルをアップロードできてしまいます。アップロードされたファイルは一時的に保存され、通常はすぐに消されますが、保存先のフォルダの一覧が外から見えるサーバーでは、消される前に実行されるおそれがあります。
- 当てはまる条件:バージョン6.2〜6.2.3で、ファイル添付の欄があるフォームを公開していて、かつ保存先のフォルダの一覧が外から見えるサーバーです。開発元の案内では、6.1系以前は対象に含まれていません。
- 攻撃の状況:Patchstackは、攻撃の観測は記載していませんが、利用者が多いため「今後攻撃に使われる見込み」としています。
- 対応:6.2.4以降へ更新してください。11月2日時点の最新は6.2.4.1です。6.2.4では、添付できるファイルの種類が「許可した種類だけ」に変わり、許可にない種類のファイルは、名前を変えて保存されるようになりました。珍しい種類のファイルを受け付けているフォームでは、更新後に添付の動きを確かめてください。なお、6.2系はWordPress 7.1・PHP 8.3以上が必要です。
7. Gravity Forms(投稿を作るフォームで「リスト」の欄を使っているサイト)
Gravity Formsは、高機能なフォームを作る有料のプラグインです。
- どのような脆弱性か:フォームの送信内容から投稿を作る機能で、「リスト」の欄の値を投稿のカスタムフィールドに入れる処理に不備があり、ログインしていない第三者が、サーバーに細工したデータを渡せてしまいます(PHPオブジェクト注入。CVE-2026-103039)。Gravity Forms単体で直ちに乗っ取りにつながるものではありませんが、サーバーの構成によっては、任意のプログラムの実行につながることが確認されています。
- 当てはまる条件:投稿を作るフォームで、「リスト」の欄をカスタムフィールドに割り当て、内容のテンプレートの設定を有効にしている場合です。この機能を使っていないサイトは当てはまりませんが、設定を確かめるのが難しい場合は、更新をおすすめします。
- 対応:3.1.3以降へ更新してください。
8. Avada(テーマ。Avada Formsのアップロード欄を公開しているサイト)
Avadaは、世界で最も売れているWordPressの有料テーマの一つです。テーマに付いてくる「Avada Forms」でフォームを作れます。
- どのような脆弱性か:Avada Formsの「アップロード」の欄から送られたファイルを処理する際に、ファイルの種類を確かめきれていない箇所があり、ログインしていない第三者が、サーバーに任意のファイルを置けてしまいます(CVE-2026-115346)。危険度8.1は、攻撃の難しさが高いと評価されたためですが、成功するとサイトの乗っ取りにつながるおそれがあります。
- 当てはまる条件:Avada Formsで作ったフォームにアップロードの欄があり、公開ページに置いている場合です。
- 対応:7.16.4以降へ更新してください。有料のテーマのため、購入時のライセンスを登録していないと、管理画面に更新のお知らせが出ないことがあります。
9. WP Social(FacebookやX(旧Twitter)でのログインを設定しているサイト)
WP Socialは、SNSのアカウントでのログインや会員登録、SNSのフォロワー数の表示などを加えるプラグインです。
- どのような脆弱性か:SNSでログインしたときの本人確認で、SNS側から返されるメールアドレスの確認が不十分でした。ログインしていない第三者が、同じメールアドレスのWordPressのアカウント(管理者を含む)としてログインできてしまいます(CVE-2026-103898)。
- 当てはまる条件:FacebookまたはX(旧Twitter)でのログインを設定しているサイトです。この機能を使っていないサイトは当てはまりません。
- 対応:3.2.3以降へ更新してください。
10. Easy Digital Downloads(PayPalでのゲスト購入を受け付けているサイト)
Easy Digital Downloadsは、デジタル商品を販売するサイトを作るプラグインです。
- どのような脆弱性か:PayPalで支払いを完了したときに、購入時に入力されたメールアドレスで購入者を結び付ける処理に不備があり、ログインしていない第三者が、管理者のメールアドレスでゲスト購入をすることで、管理者としてログインできてしまいます。
- 当てはまる条件:PayPalでの支払いを有効にし、ログインせずに購入できる設定(ゲスト購入)にしているサイトで、狙われる管理者が顧客として登録されていない場合です。
- 対応:3.7.3以降へ更新してください。
11. SureCart(ネットショップの機能を使っているサイト)
SureCartは、ネットショップや定期課金、寄付の受付を作るプラグインです。
- どのような脆弱性か:メールで届く6桁の数字でログインする機能に、試行回数の制限がありませんでした。ログインしていない第三者が、数字を総当たりで試すことで、管理者を含むアカウントにログインできてしまいます。
- 当てはまる条件:SureCartの、6桁の数字でログインする機能を使っているサイトです。
- 対応:4.9.6以降へ更新してください。
お使いかどうかの確かめ方と、更新の注意
- テーマとプラグインの一覧を確かめる
WordPressの管理画面で「外観」→「テーマ」を開き、お使いのテーマがAvadaかを確認します。続けて「プラグイン」→「インストール済みプラグイン」を開き、表の10のプラグインがあるか、あればバージョンがいくつかを確認します。Contact Form 7は、フォームに「ファイル添付」の欄(file)を使っているかもあわせて確認します。 - 「更新はありません」でも、バージョンの番号で確かめる
今回の製品には、有料のテーマ・プラグインが含まれます。有料の製品は、購入時のライセンスを登録していないと、管理画面に更新のお知らせが出ないことがあります。お知らせの有無ではなく、上の表のバージョンの番号で判断してください。 - 更新の前にバックアップを取る
更新によって表示や動きが変わることがあるため、更新前にバックアップを取っておくと安心です。特にテーマの更新は、サイト全体の見た目にかかわります。 - 更新し、主なページを確かめる
表の更新先へ更新し、トップページやお問い合わせフォームなど、主なページが正しく動くかを確認してください。フォームからの送信や、ログイン・購入の機能を使っている場合は、その動きも確かめます。 - 乗っ取りの痕跡がないかを確認する
更新の前に、すでに攻撃を受けていることもあります。更新したあとも、次の点を確認してください。- いつものパスワードで、管理画面にログインできるか
- 管理画面の「ユーザー」に、見覚えのない管理者がいないか
- 管理画面の「プラグイン」に、見覚えのないプラグインがないか
- サーバーの「wp-content」フォルダの中(画像などを置く「uploads」も含む)に、見覚えのないPHPファイルやフォルダがないか
痕跡が見つかった場合は、更新するだけでは安心できません。不正なファイルや不審なアカウントの削除、パスワードの変更など、専門的な対応が必要になります。
ご自身での対応が難しい場合は
「どのテーマやプラグインが入っているか分からない」「フォームにファイル添付の欄があるか分からない」という場合は、当社にご相談ください。他社で制作されたホームページの保守も承っています。
ホームページ保守サポート
当社で保守を担当しているサイトでは、5分おきの死活監視と毎朝の巡回でサイトの異常を見守り、WordPress本体のセキュリティ修正は自動で適用する方針としています。今回のような脆弱性が公表されたときも、当社で影響を確認しています。
定期的にアップデートする「GBケア」
保守サポートのオプションとして、WordPress本体・プラグイン・サーバーのPHPを定期的に最新の状態へ更新し、更新後の動作確認まで行う「GBケア」もご用意しています。今回のような脆弱性にも、計画的に備えられます。
保守契約のない方からの、今回の11件についてのスポットでのご相談にも対応できます。まずはお尋ねください。
参考(公式情報)
- Patchstack:Ultimate Memberの脆弱性(CVE-2026-115968)(英語)
- Wordfence:WP Project Managerの脆弱性(CVE-2026-116512)(英語)
- Wordfence:SimpleFormの脆弱性(CVE-2026-118235)(英語)
- Wordfence:Acadlix LMSの脆弱性(CVE-2026-103882)(英語)
- Wordfence:WP Directory Kitの脆弱性(CVE-2026-109197)(英語)
- Contact Form 7 開発元:Contact Form 7 6.2.4の案内(英語)
- Patchstack:Contact Form 7の脆弱性(英語)
- Wordfence:Gravity Formsの脆弱性(CVE-2026-103039)(英語)
- Avada 開発元:バージョン7.16.4のセキュリティ更新の案内(英語)
- Wordfence:Avadaの脆弱性(CVE-2026-115346)(英語)
- Wordfence:WP Socialの脆弱性(CVE-2026-103898)(英語)
- Wordfence:Easy Digital Downloadsの脆弱性(英語)
- Wordfence:SureCartの脆弱性(英語)
※本記事は2026年11月2日時点の公式情報をもとにしています。